Free
5 endpoints, 10 certifikatplaner och upp till 2 domäner, med gratis certifikat från Let's Encrypt och Google. Free kostar ingenting och kräver inget kreditkort.
Behöver ni Basic, Professional eller Enterprise? Skriv upp er på listan för tidig åtkomst.
Få tidig åtkomstSkapa ett konto
Skapa ett gratis sslbrain Cloud-konto. I kontot finns er licens, era nedladdningar och status för era installationer.
Ladda ner er docker-compose.yml
Från kontoöversikten laddar ni ner en personlig docker-compose.yml med en installationstoken för engångsbruk. Filen är knuten till ert konto.
Kör sslbrain på er Docker-värd
Lägg filen på er Docker-värd och starta tjänsten med era vanliga Docker Compose-verktyg. Vid första starten aktiveras licensen och de signerade komponenterna hämtas med hjälp av installationstoken.
Inget kreditkort. Skriv upp er på listan så hör vi av oss när Free går att installera.
Bara utgående trafik
Tjänsten upprättar utgående anslutningar till fasta sslbrain-endpoints, så ingen port behöver öppnas för inkommande trafik från internet.
All data lokalt
Privata nycklar, inloggningsuppgifter och resten av era data stannar på appliancen. Cloud kan varken hämta eller se dem.
Lätt att ta bort
Stoppa containern och ta bort volymen, så finns inget kvar. Kontot kan återanvändas senare.
Systemkrav
Minimum
- Docker Engine 24+ eller Docker Desktop
- 4 GB RAM
- 40 GB diskutrymme
- x86_64- eller ARM64-arkitektur
Rekommenderat
- 8 GB RAM för fler än 25 servrar
- SSD-lagring för bättre prestanda
- Dedikerad värd eller VM
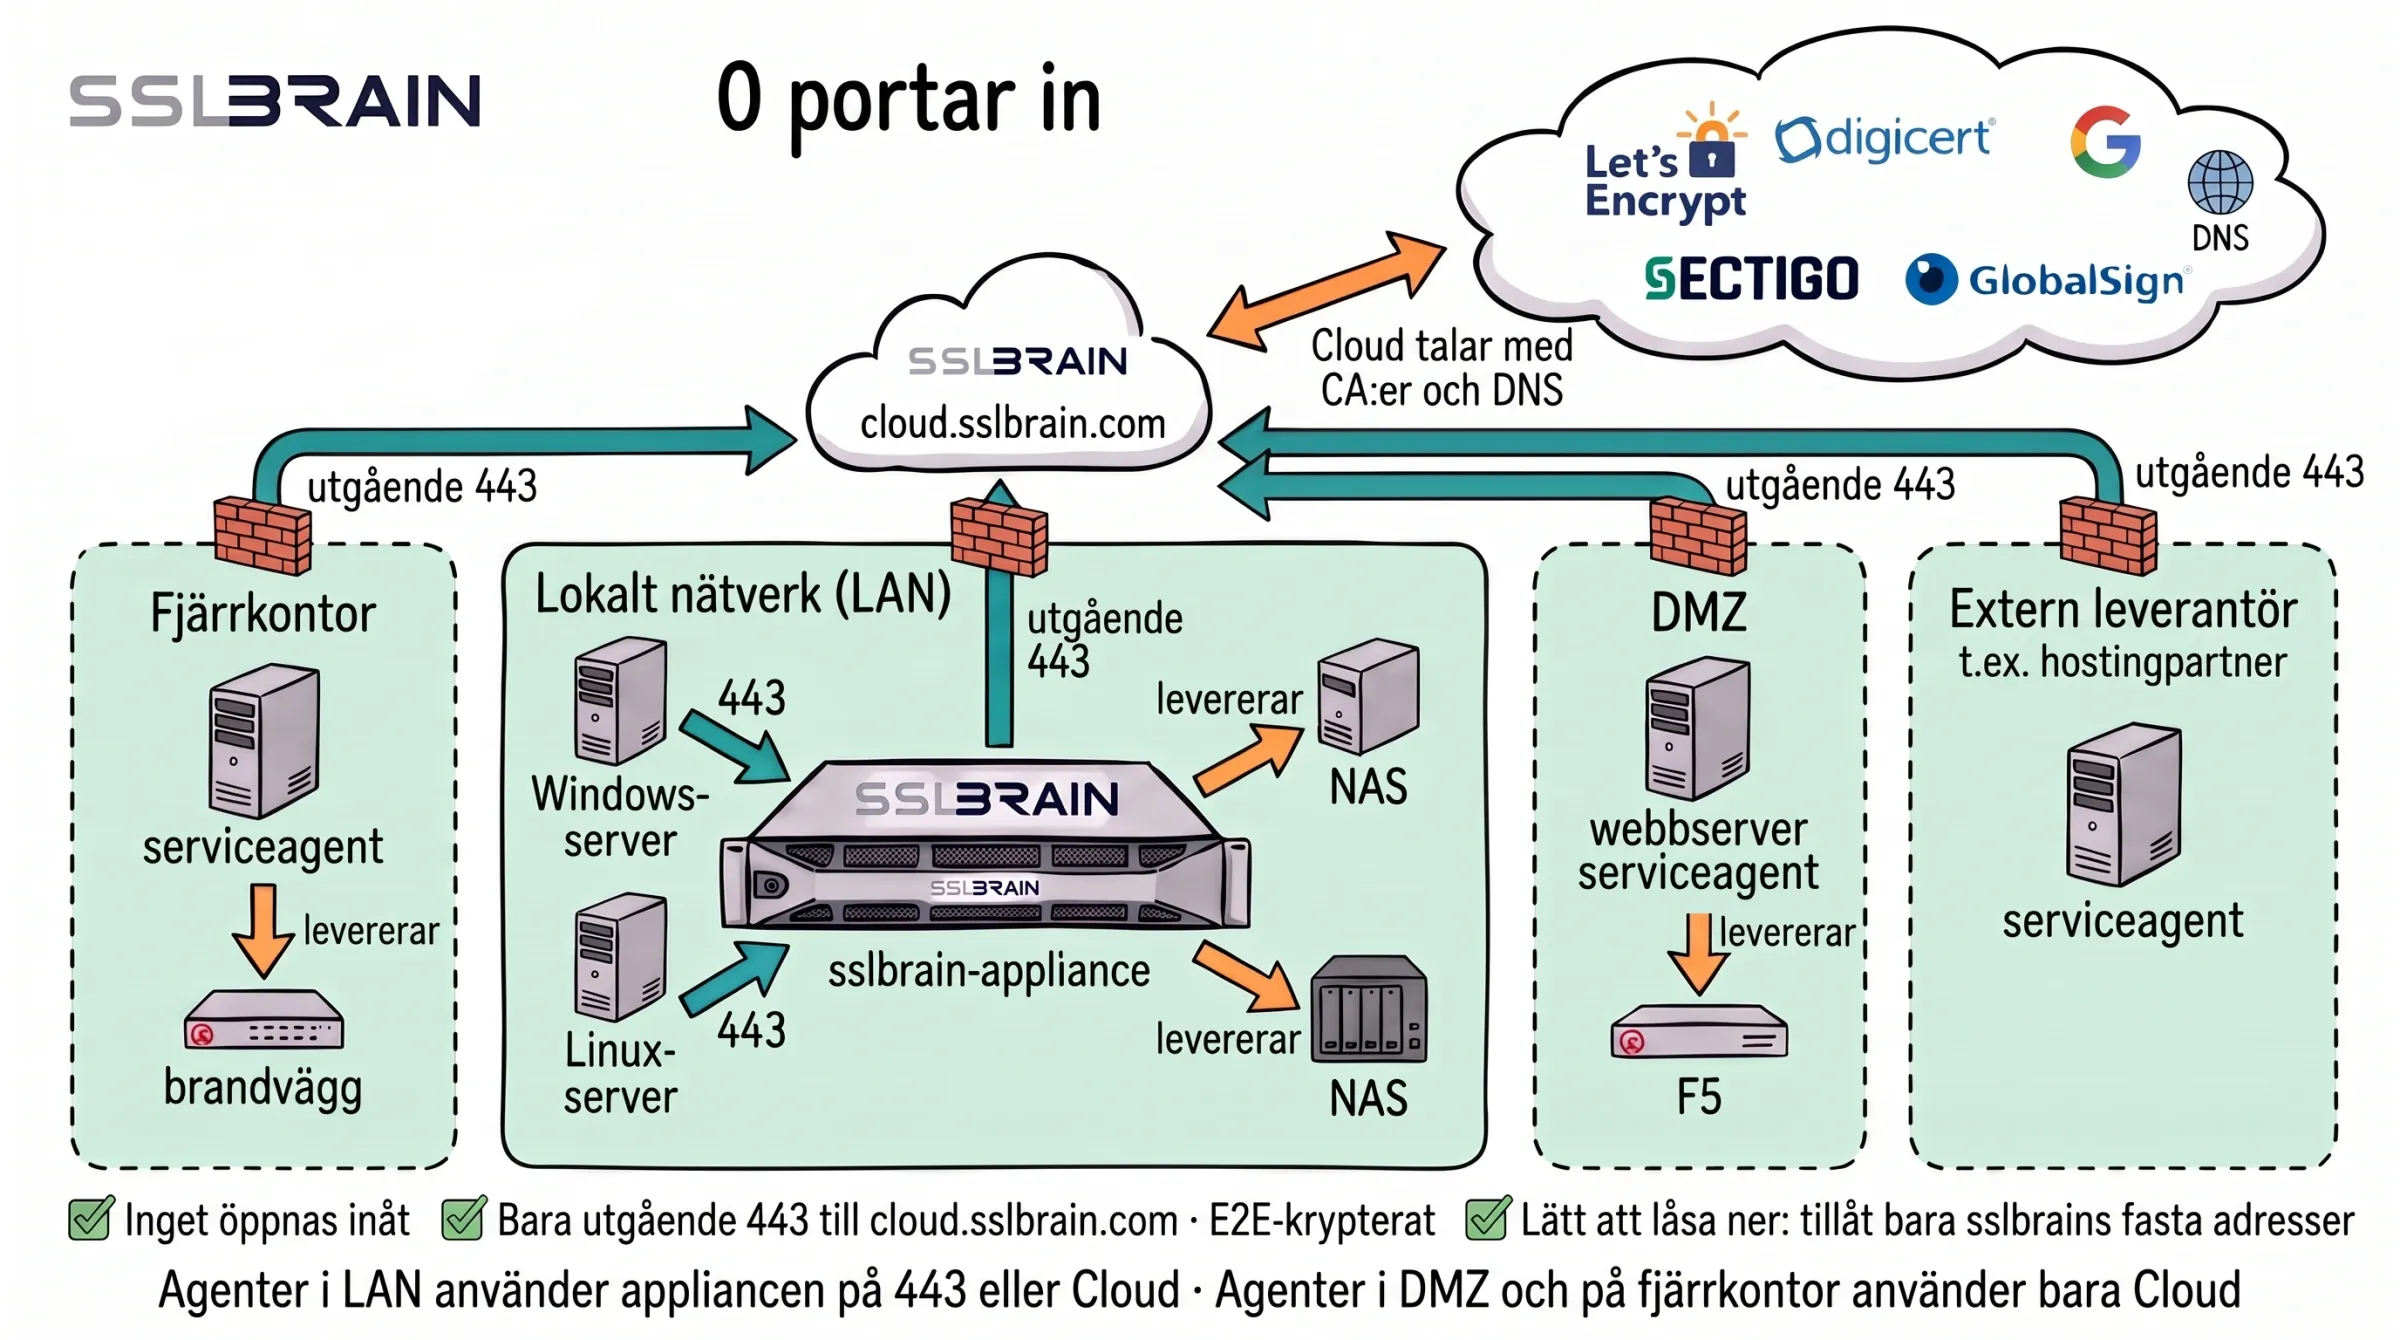
- Inga inkommande portar: inget nätverk behöver öppna en port för trafik från internet.
- Genom brandväggen går bara utgående HTTPS-trafik på port 443 till sslbrain Cloud på cloud.sslbrain.com. Data krypteras hela vägen (E2E).
- Lätt att låsa ner: tillåt bara utgående trafik på port 443 till sslbrains fasta IP-adresser. Säkerhetssidan i manualen visar alla adresser och portar som appliancen använder.
- Serviceagenter i LAN når appliancen på port 443 eller går via sslbrain Cloud. Serviceagenter i en DMZ, på ett fjärrkontor eller hos en extern leverantör kommunicerar bara med sslbrain Cloud.
- Inom nätverket används fortfarande portar, men bara lokalt: agenter når appliancen på port 443, och appliancen eller en serviceagent levererar certifikat till utrustning som NAS, brandvägg eller F5 via SSH (port 22) eller utrustningens API (oftast port 443). Ingen av dessa anslutningar kräver en öppning från internet.
- I flödet via sslbrain Cloud kommunicerar appliancen bara med sslbrain Cloud, som i sin tur kommunicerar med CA:erna och DNS.
Nätverkskrav
| Riktning | Motpart | Port | Syfte |
|---|---|---|---|
| Utgående | cloud.sslbrain.com | 443 | Licensvalidering, uppdateringar, vault |
| Utgående | acme.sslbrain.com | 443 | Utfärdande av certifikat |
| Utgående (lokalt) | Era servrar | De portar era servrar använder för administration (t.ex. 22, 5985, 443) | sslbrain installerar certifikat på era servrar |
| Inkommande (bara lokalt) | Webbläsare och lokala servrar/agenter | 443 | Administrationsgränssnitt för er och det API som era egna servrar och agenter anropar |
cloud.sslbrain.com och acme.sslbrain.com delar fasta IP-adresser som ni tillåter i brandväggen. Inkommande trafik på port 443 är bara för åtkomst från ert eget nätverk, aldrig från internet.