Kom igång
Kopiera länk till sidan “Kom igång”Följ stegen från installation till det första certifikatet som installeras och förnyas automatiskt på en av era servrar.
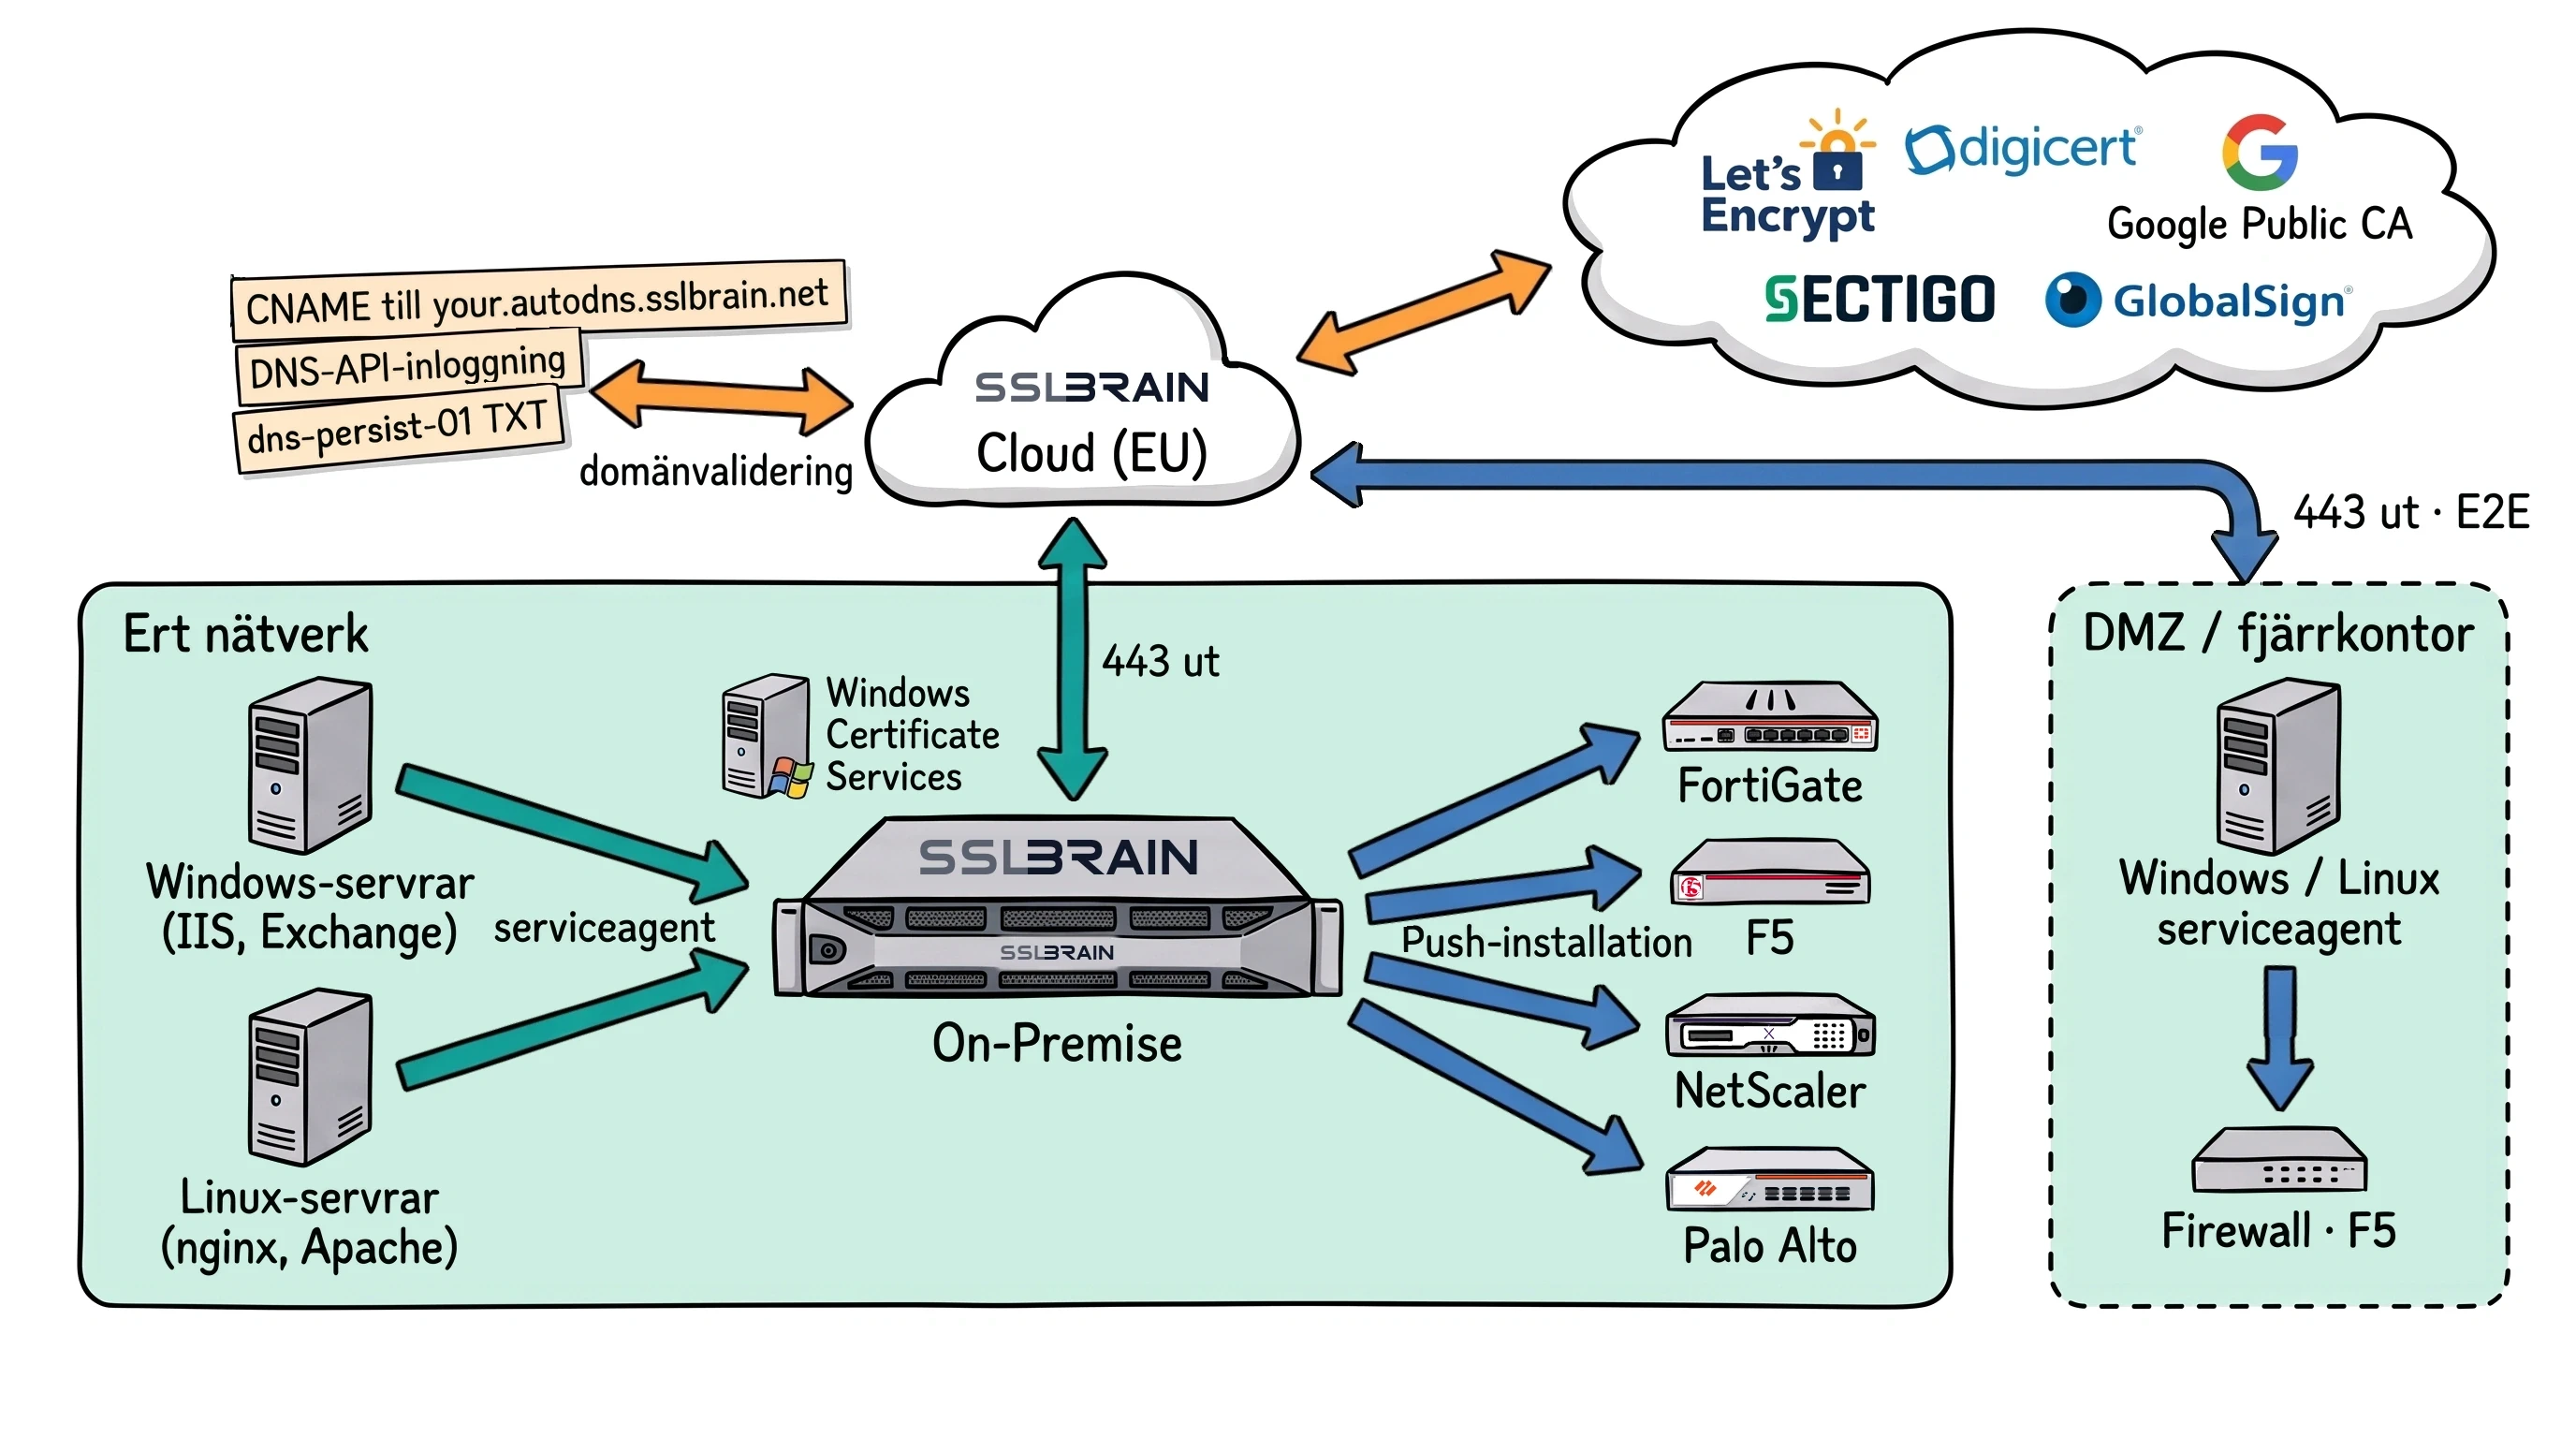
- Ert nätverk: sslbrain On-Premise körs här och skapar de privata nycklarna, och sslbrain Cloud (EU) ser dem aldrig. On-Premise kommunicerar bara med Cloud via utgående anslutningar på port 443.
- Domänvalidering: CNAME-vidarebefordran till your.autodns.sslbrain.net, åtkomst till er DNS-leverantörs API eller en TXT-post för dns-persist-01.
- CA: ert val mellan Let’s Encrypt, DigiCert, Google Public CA, Sectigo eller GlobalSign, eller er egen Windows CA (AD CS). Cloud kommunicerar med CA:n och DNS.
- Serviceagent: Windows- och Linux-servrar hämtar dem från On-Premise på port 443.
- Push-installation: utrustning utan serviceagent får certifikaten skickade från On-Premise, till exempel FortiGate, F5, NetScaler, Palo Alto och annan utrustning.
- Fjärrkontor: en serviceagent i DMZ eller på ett fjärrkontor ansluter via sslbrain Cloud (EU), utgående på port 443 och E2E, utan förbindelse till ert nätverk.
Det här behöver ni
Kopiera länk till avsnittet “Det här behöver ni”- Ett konto i sslbrain Cloud (EU) där ni är ägare eller administratör.
- Plats för appliancen på en virtuell maskin eller en Linux-server med Docker.
- Administratörsåtkomst till servern som ska få certifikatet.
Från installation till första certifikatet
Kopiera länk till avsnittet “Från installation till första certifikatet”Börja med steg 1 och följ nästa steg på varje sida. Steg 4 kan hoppas över.
- 1. Installera sslbrain Installera appliancen som virtuell maskin i VMware, Proxmox eller KVM, eller i Docker på er egen Linux-server, och öppna den i webbläsaren.
- 2. Första konfigurationen Koppla appliancen till ert konto, välj licens, spara de 12 backup-orden och slå på automatiskt underhåll.
- 3. Namn och certifikat för appliancen Ge appliancen det gratis namnet under my.sslbrain.net, så får den ett betrott certifikat utan att ni behöver göra något mer.
- 4. Hitta de certifikat ni redan har Valfritt: skanna nätverket och se vilka servrar som svarar med TLS och när deras certifikat går ut.
- 5. Anslut servrar Anslut era servrar, se tjänster och certifikat och kontrollera vilka servrar som saknar en installationsplan.
- 6. Visa att domänen är er Gör domänen klar med AutoDNS (CNAME) och kontrollera resultatet. Hitta DNS-API och andra valideringsmetoder när er konfiguration kräver dem.
- 7. Välj var certifikaten kommer ifrån Använd sslbrain Cloud utan CA-konfiguration, eller välj Egen ACME, Intern CA eller Manuell import. Se hur certifikatprofiler och installationsplaner hör ihop.
- 8. Första certifikatet på servern Skapa en installationsplan från serverns förslag, följ körningen och kontrollera att tjänsten levererar certifikatet. Förnyelser installeras automatiskt.
Uppgifterna på appliancens startsida
Kopiera länk till avsnittet “Uppgifterna på appliancens startsida”Under Kom igång får varje uppgift en bock när den är utförd:
- Anslut en server.
- Gör en domän redo.
- Skapa installationsplaner automatiskt.
Kontrollera det installerade certifikatet enligt steg 8. Om appliancen inte når servern, se Servrar utanför ert nätverk.
Större miljöer
Kopiera länk till avsnittet “Större miljöer”Hitta vägledningen för er situation.
- Rulla ut serviceagenten på många Windows-servrar Rulla ut serviceagenten med en GPO på Windows-servrar, prova på en server och kontrollera resultatet i appliancen.
- Domäner utan DNS-API Använd AutoDNS (CNAME) utan DNS-API. Hitta fält för egen DNS-server med RFC 2136, en REST-leverantör eller ett skript när valideringen kräver det.
- Interna certifikat från Windows CA Anslut Windows CA som intern certifikatkälla, skapa installationsplanen och kontrollera utfärdandet. Hitta nästa åtgärd vid åtkomstfel och väntande begäranden.
- Inloggning med Active Directory Låt kollegorna logga in på appliancen med sitt AD-konto och ge dem en roll utifrån deras AD-grupp.
- När appliancen ligger nere Få igång appliancen igen, kontrollera förnyelserna och se vad som fortsätter att fungera under avbrottet.
- Servrar som sslbrain inte känner till Använd er egen integration för att installera certifikat för en tjänst som katalogens integrationer inte täcker.
- Flytta eller återställ appliancen Återställ data från en backupfil på samma eller en annan maskin och se vad ni gör utan en användbar backup.
- Revision och efterlevnad Hitta ändringar i revisionsloggen, exportera dem, skicka varje rad till er SIEM och kontrollera kedjan mot sslbrain Cloud.
Håll koll på certifikat, uppdateringar och backup.
- Håll koll på certifikaten Få meddelanden via e-post, webhook, chatt eller beredskapstjänst när certifikat eller servrar kräver åtgärd. Skapa kanaler och larmregler i sslbrain.
- Håll sslbrain uppdaterat Uppdatera appliancen till en signerad version, välj vad som uppdateras automatiskt och uppdatera från konsolen om webbgränssnittet inte svarar.
- Spara en backup och återställ från den Ta en backup av appliancens data och nycklar, spara en kopia utanför appliancen och återställ appliancen till tidpunkten då backupen togs.
- När något inte fungerar Slå upp det som appliancen visar och se orsaken och vad ni gör åt det.
Slå upp funktioner och inställningar.
- Integrationer Hitta integrationen för er tjänst, se den installerade versionen och godkänn en signerad version i katalogen.
- Egna integrationer Ladda upp er egen integration, tillåt den på servern och se krav, exempel och variabler för agent.yml.
- Användare och inloggning Logga in med sslbrain Cloud eller ett lokalt lösenord, lägg till kollegorna med rätt roll och håll koll på licensens inloggningar.
- Säkerhet Hur appliancen skyddar de privata nycklarna, vad de 12 backup-orden öppnar, vilka data som skickas ut, vad som händer om något komprometteras och vilka portar som ska vara öppna.
- Policy och revision Kontrollera automatiken, tillåt egna integrationer på servrarna, se domängränsen på Free och hitta revisionsloggen.
- Konsolmeny Varje val i den virtuella appliancens konsolmeny: status, nätverk, loggar, omstart, uppdatering, diskutrymme och Danger zone.
- sslbrain Cloud Kontot i sslbrain Cloud: appliances, installationsfiler och krav, licenser och units, team och flytt av en licens till en annan appliance.
- Support och diagnostik Skicka ett supportpaket till FairSSL, dela diagnostik, godkänn en supportpartner och öppna SSH för felsökning i 24 timmar.
- Verktyg Läs av ett certifikat, konvertera mellan PEM, PFX, DER och JKS, skapa och slå upp CAA-poster och skapa ett självsignerat certifikat för test.
- Moduler Hämta och aktivera licensmoduler, använd Windows CA och MitID-certifikat och ställ in servicefönster.