Kom i gang
Kopiér link til siden “Kom i gang”Følg trinnene fra installation til det første certifikat, der installeres og fornyes automatisk på en af jeres servere.
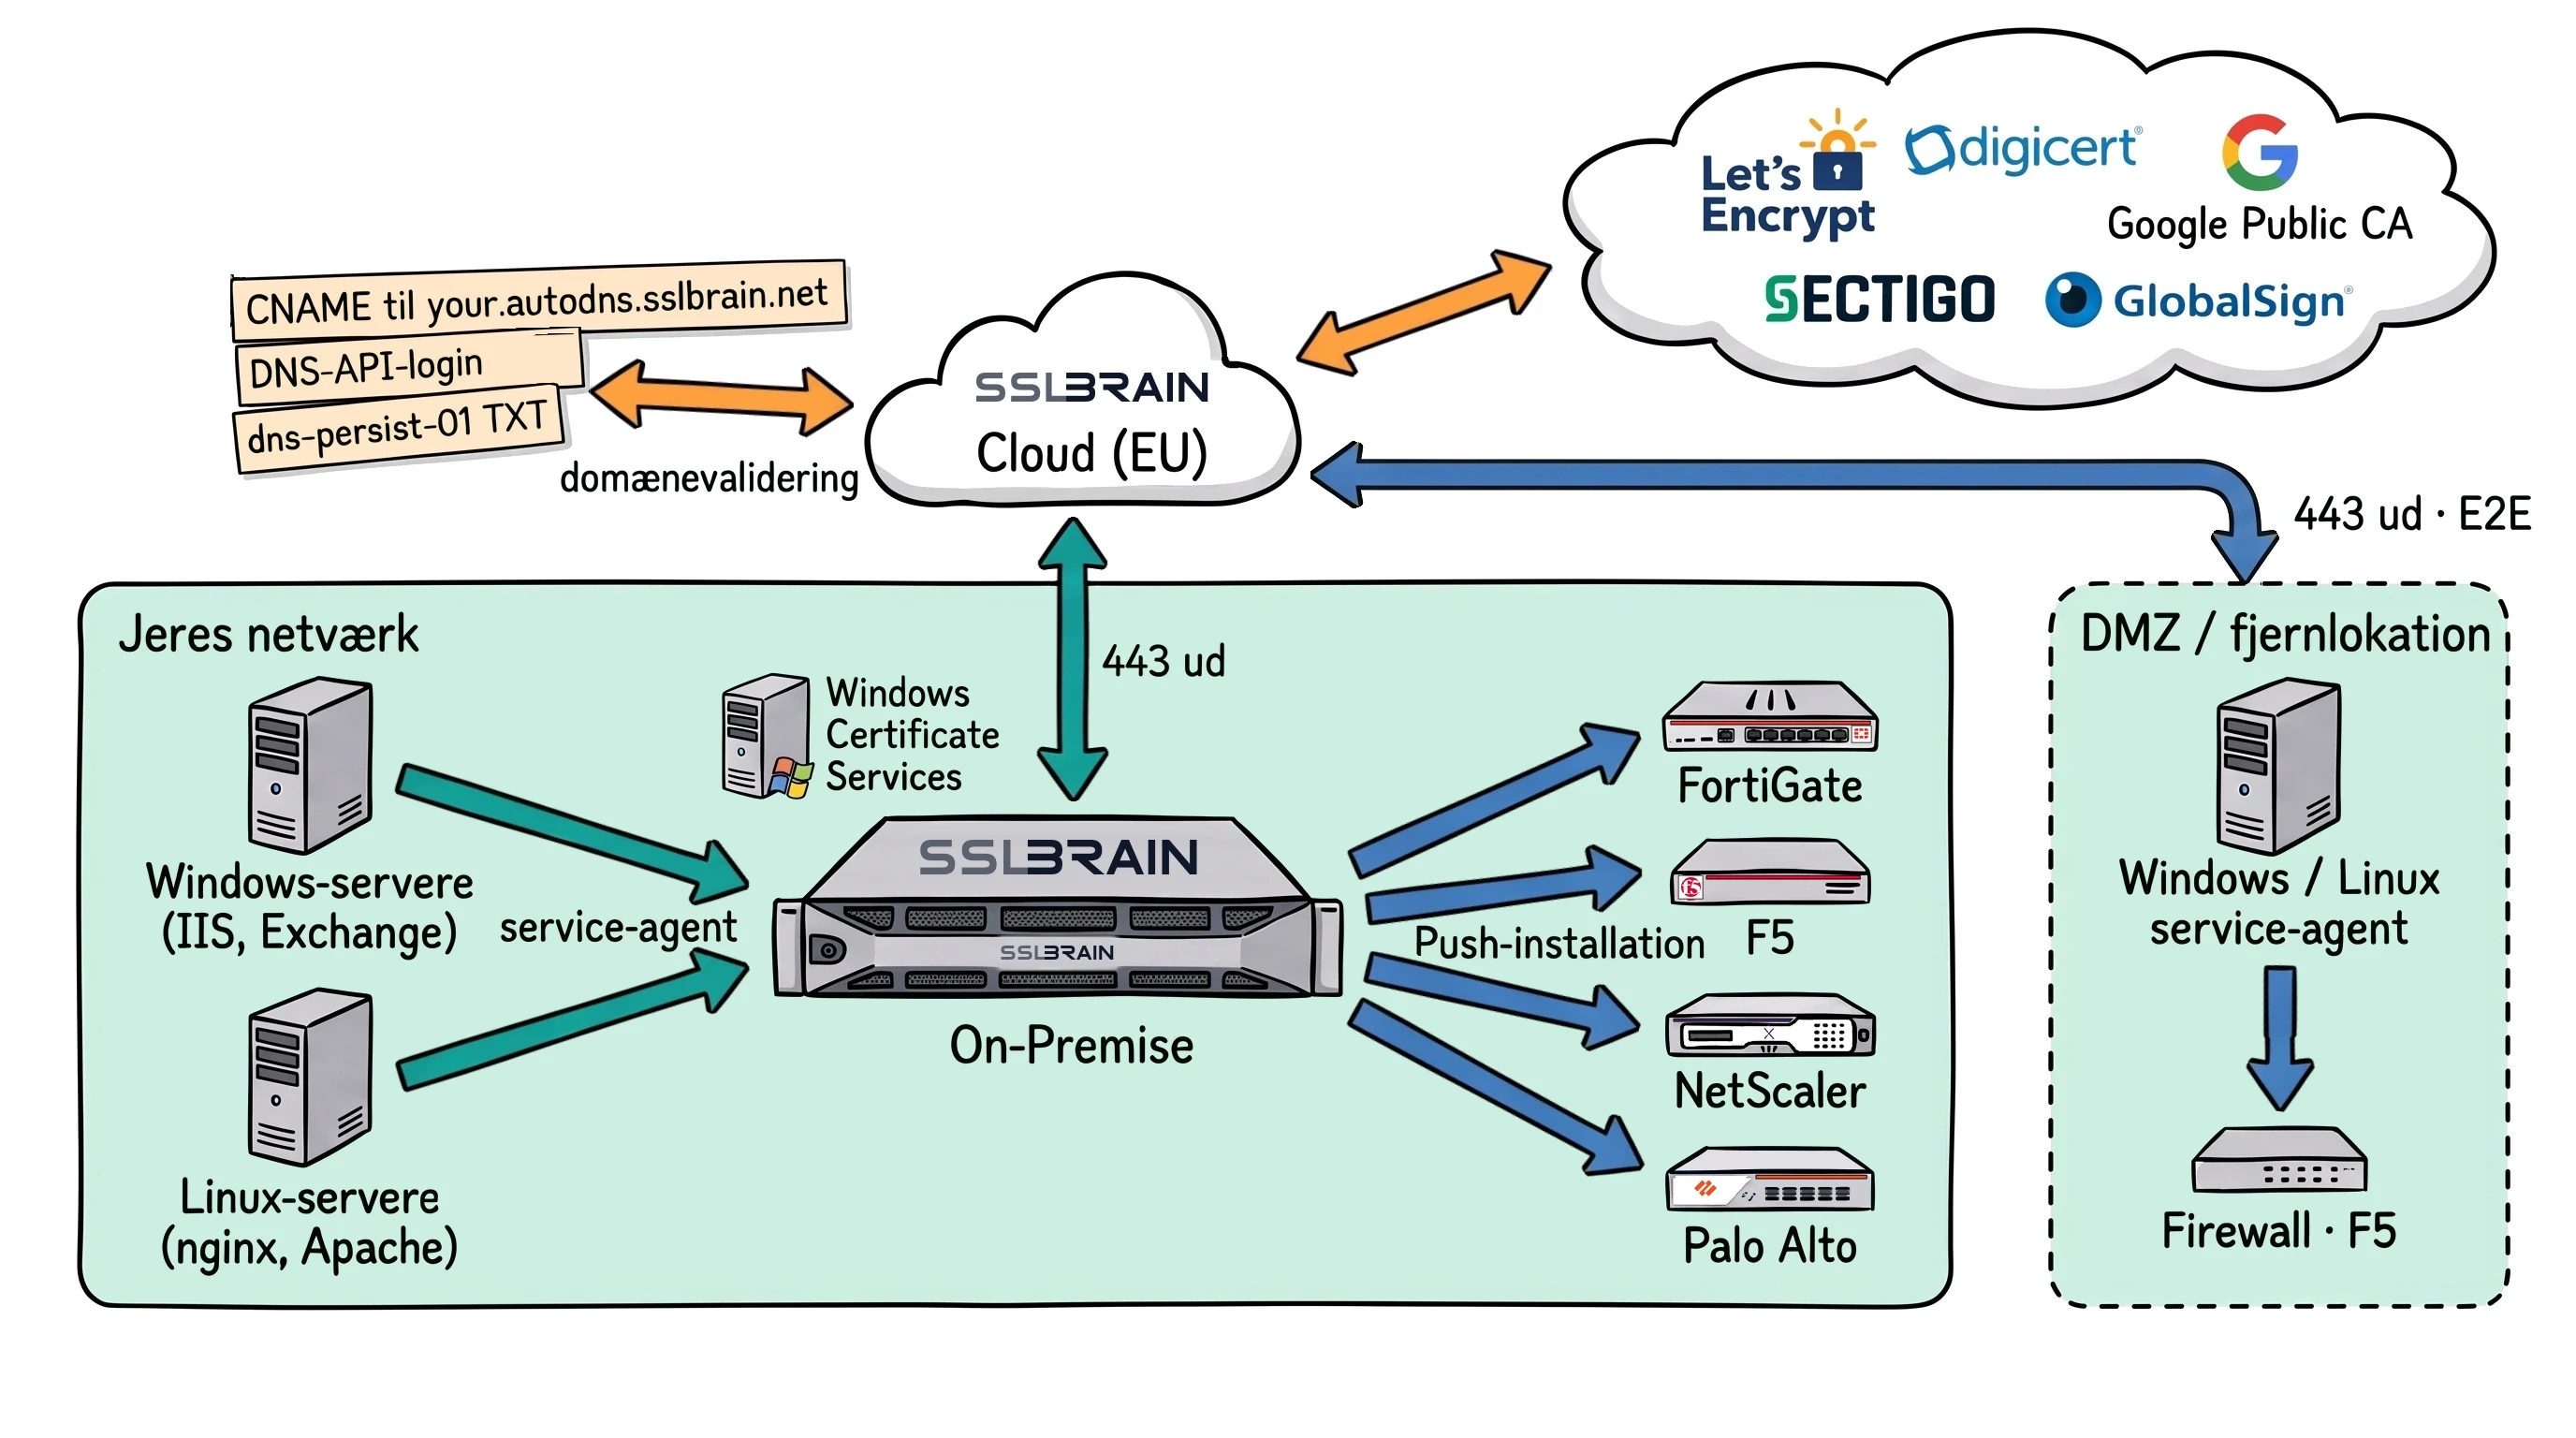
- Jeres netværk: sslbrain On-Premise kører her og danner de private nøgler, og sslbrain Cloud (EU) ser dem aldrig. On-Premise taler kun med Cloud, udgående på port 443.
- Domænevalidering: CNAME viderestilling til your.autodns.sslbrain.net, adgang til jeres DNS-udbyders API eller en dns-persist-01 TXT-post.
- CA: jeres valg mellem Let’s Encrypt, DigiCert, Google Public CA, Sectigo eller GlobalSign, eller jeres egen Windows Certificate Services. Cloud taler med CA’en og DNS.
- Service-agent: Windows- og Linux-servere henter dem fra On-Premise på port 443.
- Push-installation: udstyr uden service-agent får certifikaterne sendt fra On-Premise, fx FortiGate, F5, NetScaler, Palo Alto og andet udstyr.
- Fjernlokation: en service-agent i DMZ eller på en fjernlokation forbinder via sslbrain Cloud (EU), udgående på port 443 og E2E, uden forbindelse til jeres netværk.
Det skal I bruge
Kopiér link til afsnittet “Det skal I bruge”- En konto i sslbrain Cloud (EU), hvor I er ejer eller administrator.
- Plads til appliancen på en virtuel maskine eller en Linux-server med Docker.
- Administratoradgang til den server, der skal have certifikatet.
Fra installation til første certifikat
Kopiér link til afsnittet “Fra installation til første certifikat”Start med trin 1, og følg næste skridt på hver side. Trin 4 kan springes over.
- 1. Installér sslbrain Installér appliancen som virtuel maskine i VMware, Proxmox eller KVM, eller i Docker på jeres egen Linux-server, og åbn den i browseren.
- 2. Første opsætning Knyt appliancen til jeres konto, vælg licens, gem de 12 backup-ord, og slå automatisk vedligehold til.
- 3. Navn og certifikat til appliancen Giv appliancen det gratis navn under my.sslbrain.net, så får den et betroet certifikat, uden at I gør mere.
- 4. Find de certifikater, I allerede har Valgfrit: scan netværket, og se hvilke servere der svarer med TLS, og hvornår deres certifikater udløber.
- 5. Forbind servere Forbind jeres servere, se tjenester og certifikater, og kontrollér, hvilke servere der mangler en installationsplan.
- 6. Bevis, at domænet er jeres Gør domænet klar med AutoDNS (CNAME), og kontrollér resultatet. Find DNS-API og andre valideringsmetoder, hvis jeres opsætning kræver dem.
- 7. Vælg, hvor certifikaterne kommer fra Brug sslbrain Cloud uden CA-opsætning, eller vælg Egen ACME, Intern CA eller Manuel import. Se, hvordan certifikatprofiler og installationsplaner hænger sammen.
- 8. Første certifikat på serveren Opret en installationsplan fra serverens forslag, følg kørslen, og kontrollér, at tjenesten leverer certifikatet. Fornyelser installeres automatisk.
Opgaverne på appliancens forside
Kopiér link til afsnittet “Opgaverne på appliancens forside”Under Kom i gang får hver opgave et flueben, når den er udført:
- Forbind en server.
- Gør et domæne klar.
- Opret installationsplaner automatisk.
Kontrollér det installerede certifikat som i trin 8. Kan appliancen ikke nå serveren, så se Servere uden for jeres netværk.
Større miljøer
Kopiér link til afsnittet “Større miljøer”Find vejledningen til jeres situation.
- Rul service-agenten ud på mange Windows-servere Rul service-agenten ud med en GPO på Windows-servere, afprøv den på én server, og kontrollér resultatet i appliancen.
- Domæner uden DNS-API Brug AutoDNS (CNAME) uden DNS-API. Find felter til egen DNS-server med RFC 2136, en REST-udbyder eller et script, når valideringen kræver det.
- Interne certifikater fra Windows CA Forbind Windows CA som en intern certifikatkilde, opret installationsplanen, og kontrollér udstedelsen. Få hjælp til adgangsfejl og ventende anmodninger.
- Login med Active Directory Lad kollegerne logge ind på appliancen med deres AD-konto, og giv dem en rolle ud fra deres AD-gruppe.
- Når appliancen er nede Få appliancen i drift igen, kontrollér fornyelserne, og se, hvad der virker videre under udfaldet.
- Servere, sslbrain ikke kender Brug jeres egen integration til at installere certifikater til en tjeneste, som katalogets integrationer ikke dækker.
- Flyt eller genopret appliancen Gendan data fra en backupfil på samme eller en anden maskine, og se, hvad I gør uden en brugbar backup.
- Revision og compliance Find ændringer i revisionsloggen, eksportér dem, send hver række til jeres SIEM, og kontrollér kæden mod sslbrain Cloud.
Hold øje med certifikater, opdateringer og backup.
- Hold øje med certifikaterne Få besked via e-mail, webhook, chat eller vagtberedskab, når certifikater eller servere kræver handling. Opret kanaler og alarmregler i sslbrain.
- Hold sslbrain opdateret Opdatér appliancen til en signeret version, vælg hvad der opdateres af sig selv, og opdatér fra konsollen, hvis webfladen ikke svarer.
- Gem en backup, og gendan fra den Tag en backup af appliancens data og nøgler, hent en kopi væk fra appliancen, og sæt appliancen tilbage til det tidspunkt, backuppen blev taget.
- Når noget ikke virker Slå det op, appliancen viser, og se årsagen og hvad I gør ved det.
Slå funktioner og indstillinger op.
- Integrationer Find integrationen til jeres tjeneste, se den installerede version, og godkend en signeret version i kataloget.
- Egne integrationer Læg jeres egen integration op, tillad den på serveren, og se krav, eksempler og variabler til agent.yml.
- Brugere og login Log ind med sslbrain Cloud eller en lokal adgangskode, opret kollegerne med den rigtige rolle, og hold styr på licensens logins.
- Sikkerhed Hvordan appliancen beskytter de private nøgler, hvad de 12 backup-ord åbner, hvilke data der sendes ud, hvad der sker, hvis noget bliver kompromitteret, og hvilke porte der skal være åbne.
- Politik og revision Kontrollér automatikken, tillad egne integrationer på serverne, se domænegrænsen på Free, og find revisionsloggen.
- Konsolmenu Hvert punkt i den virtuelle appliances konsolmenu: status, netværk, logs, genstart, opdatering, diskplads og Danger zone.
- sslbrain Cloud Kontoen i sslbrain Cloud: appliances, installationsfiler og krav, licenser og units, team, og flytning af en licens til en anden appliance.
- Support og diagnostik Send et supportbundt til FairSSL, del diagnostik, godkend en supportpartner, og åbn SSH til fejlfinding i 24 timer.
- Værktøjer Aflæs et certifikat, konverter mellem PEM, PFX, DER og JKS, lav og slå CAA-records op, og lav et selvsigneret certifikat til test.
- Moduler Hent og aktivér licensmoduler, brug Windows CA og MitID-certifikater, og sæt servicevinduer op.