Bygget til rigtig infrastruktur
Løsningen sslbrain styrer certifikater på tværs af Windows- og Linux-servere, understøtter flere certificate authorities og automatiserer hele livscyklussen.
Kortere levetider, flere fornyelser
Certifikatlevetider er allerede blevet kortere, og bliver det igen. CA/B Forum har bindende deadlines hvor maksimal levetid trappes ned i tre trin frem mod 2029.
Maksimal levetid og DCV-genbrug siden marts 2026.
Næste trin. Levetid og DCV-genbrug halveres.
Slutmål. DCV-genbrug på 10 dage betyder ny domænevalidering hver gang.

Samme 50 servere. Mere certifikatarbejde. Lad sslbrain klare det.
Med 50 servere og 47-dages certifikater bliver det omkring 570 fornyelser om året¹ . Løsningen sslbrain bruger en central planlægger der skalerer automatisk, uanset hvor kort levetiden bliver.
Flere detaljer om kortere levetiderSkift CA uden at røre en server
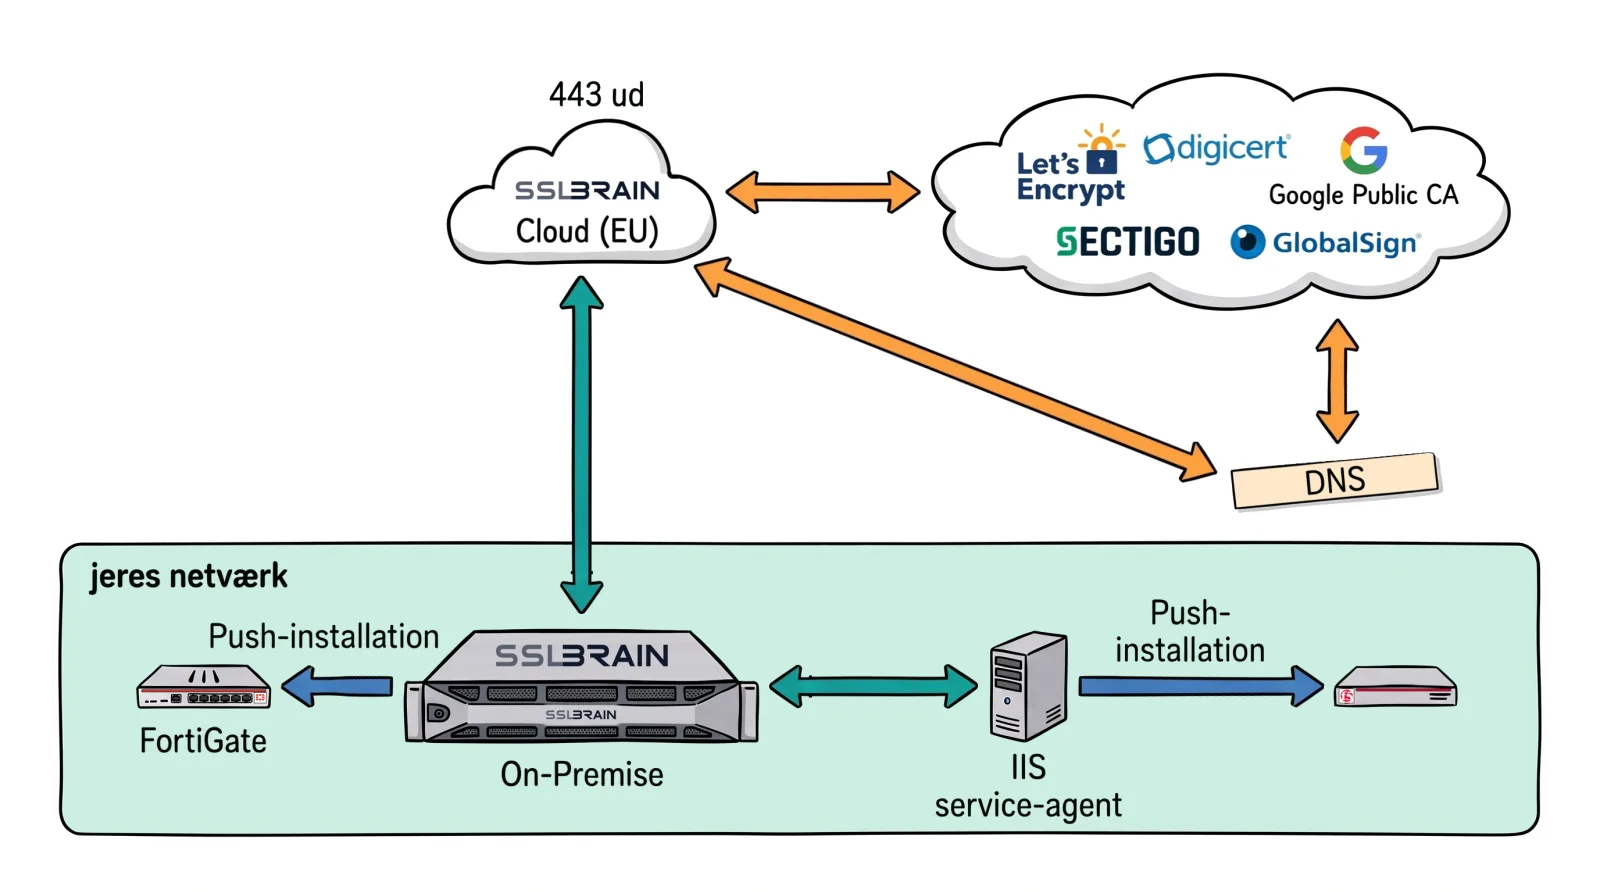
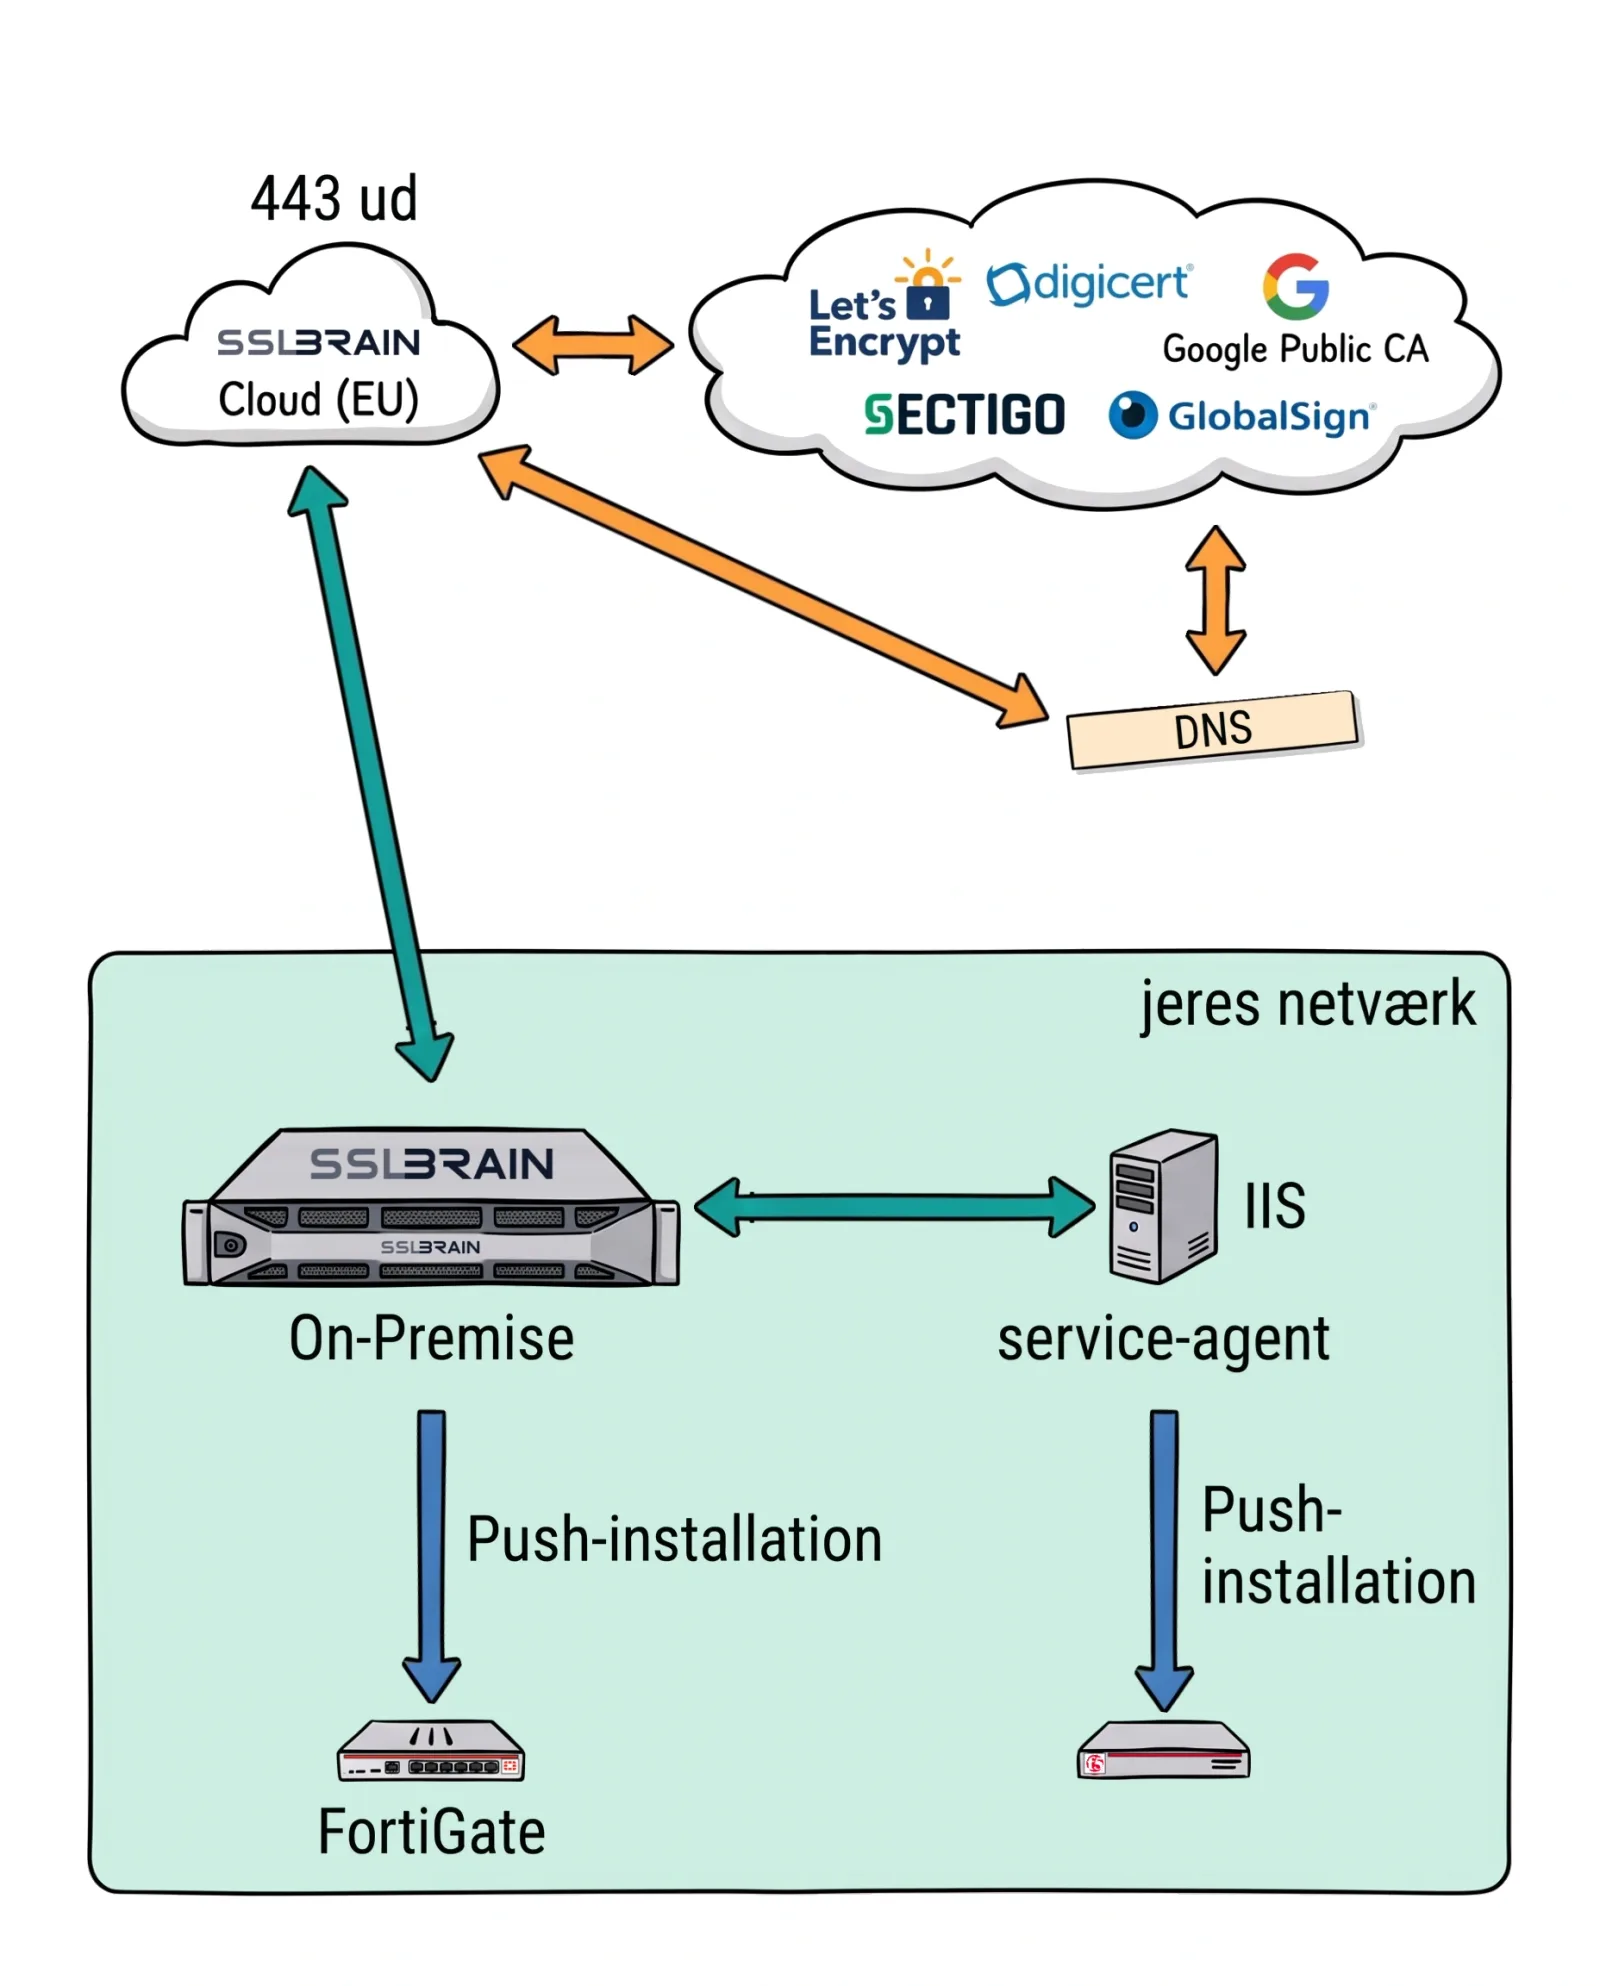
Løsningen sslbrain kommunikerer med CA'erne og installerer certifikaterne på dine servere via signerede integrationer. Hvis en CA ændrer API, standarder eller priser, opdaterer vi forbindelsen, og dine servere mærker intet.
Du kan skifte mellem Let's Encrypt, Google Trust Services, DigiCert, Sectigo og GlobalSign uden at ændre konfiguration på en eneste server. Løsningen sslbrain absorberer kompleksiteten.
Certifikatkilder
Vi understøtter alle ACME-baserede CA'er.
- Let's Encrypt (ACME)
- Google Trust Services (ACME)
- DigiCert
- Sectigo
- GlobalSign Atlas
- Intern CA
- Custom CA
Servere
Installer certifikater på alle dine servere.
- Microsoft IIS (Windows Server)
- Apache HTTP Server
- Nginx
- HAProxy
- Tomcat / Java Keystore
- FortiGate / FortiMail
- Citrix NetScaler
- Microsoft Exchange
- Alle servere via egne integrationer
Protokoller
Standardprotokoller til validering og installation.
- ACME (RFC 8555)
- DNS-01-validering med AutoDNS (CNAME)
- HTTP-01 validering
- SSH-baseret installation
- REST API-integration
Livscyklus
Automatiser hele certifikatets livscyklus.
- Automatisk DNS-baseret validering
- Automatisk scanning af certifikater
- Overvågning og alarmer ved udløb
- Automatisk fornyelse
- Multi-domæne (SAN)-certifikater
- Wildcard-certifikater
- Tilbagekaldelse af certifikater
Sikkerhed
Sikkerhed fra bunden op.
- On-Premise. Dine data forbliver i dit netværk
- Data krypteret med roterende online vault-nøgle
- Kode der kører på dit netværk er synlig og kan inspiceres
- Alle integrationer i kataloget sikkerhedsinspiceret og signeret af FairSSL
- Eget nøglepar pr. service-agent, beskeder krypteret med AES-256-GCM
- Scripts eksekveres via stdin, aldrig gemt på disk
- Rollebaseret adgangsstyring
- Komplet revisionslog
Drift
Nemt at installere og drifte.
- Én appliance (OVA/KVM eller Docker)
- SQLite-database (nul konfiguration)
- Setup-wizard (3 minutters onboarding)
- Webbaseret management-UI
- Arkitektur med integrationer
- Opdater integrationer og sslbrain via sslbrain Cloud (EU)
- Faste IP-adresser til firewall-whitelisting
Gå i dybden med funktionerne
Hver kernefunktion forklaret, som den fungerer i praksis.
Automatisk fornyelse
Løsningen sslbrain fornyer dine certifikater i CA'ens anbefalede vindue eller ved 75% af levetiden og installerer dem, hvor de bruges. Kortere levetider ændrer ikke din arbejdsdag.
Læs mereNetværks-discovery
Scan dine IP-ranges og find alle TLS-certifikater i miljøet, også dem ingen har dokumenteret. Overblik før automatisering.
Læs mereIntegrationer
Signerede integrationer installerer certifikater på Windows, Linux, netværksudstyr og i cloud-platforme. Kataloget har 80 integrationer. Push eller pull, du vælger.
Læs mereLeast privilege i praksis
Service-agenten på serveren får aldrig SSH-nøgler eller sudo fra appliancen. Den kører kun signerede opgaver, og du bestemmer selv, hvor mange rettigheder den har.
Læs mereACME og AutoDNS (CNAME)
Løsningen sslbrain taler ACME med CA'erne og klarer domænevalidering automatisk. Dine servere skal ikke køre egne ACME-klienter.
Læs mereOn-Premise appliance
Løsningen sslbrain kører som virtuel maskine (OVA eller KVM) eller i Docker i dit netværk. Private nøgler og adgangsoplysninger bliver på appliancen.
Læs mereSource-available kode
Al kode kan inspiceres, og alle integrationer er signeret med YubiKey. Tillid til et sikkerhedsprodukt skal kunne efterprøves.
Læs mereDNS-PERSIST-01 uden DNS-nøgler
Én TXT-post pr. domæne, lagt ud én gang. Derefter udsteder sslbrain certifikater med det samme, og ingen server, agent eller appliance har en DNS-API-nøgle.
Læs mereIntegrationer
Løsningen sslbrain installerer certifikater på Windows- og Linux-servere, load balancere, firewalls, storage og cloud-tjenester. Hjulet fører til oversigten, hvor hver integration har sin egen side om, hvordan certifikatet kommer frem. Der kan I søge og vælge kategori og installationsmåde.
80 systemer vi installerer på
Se alle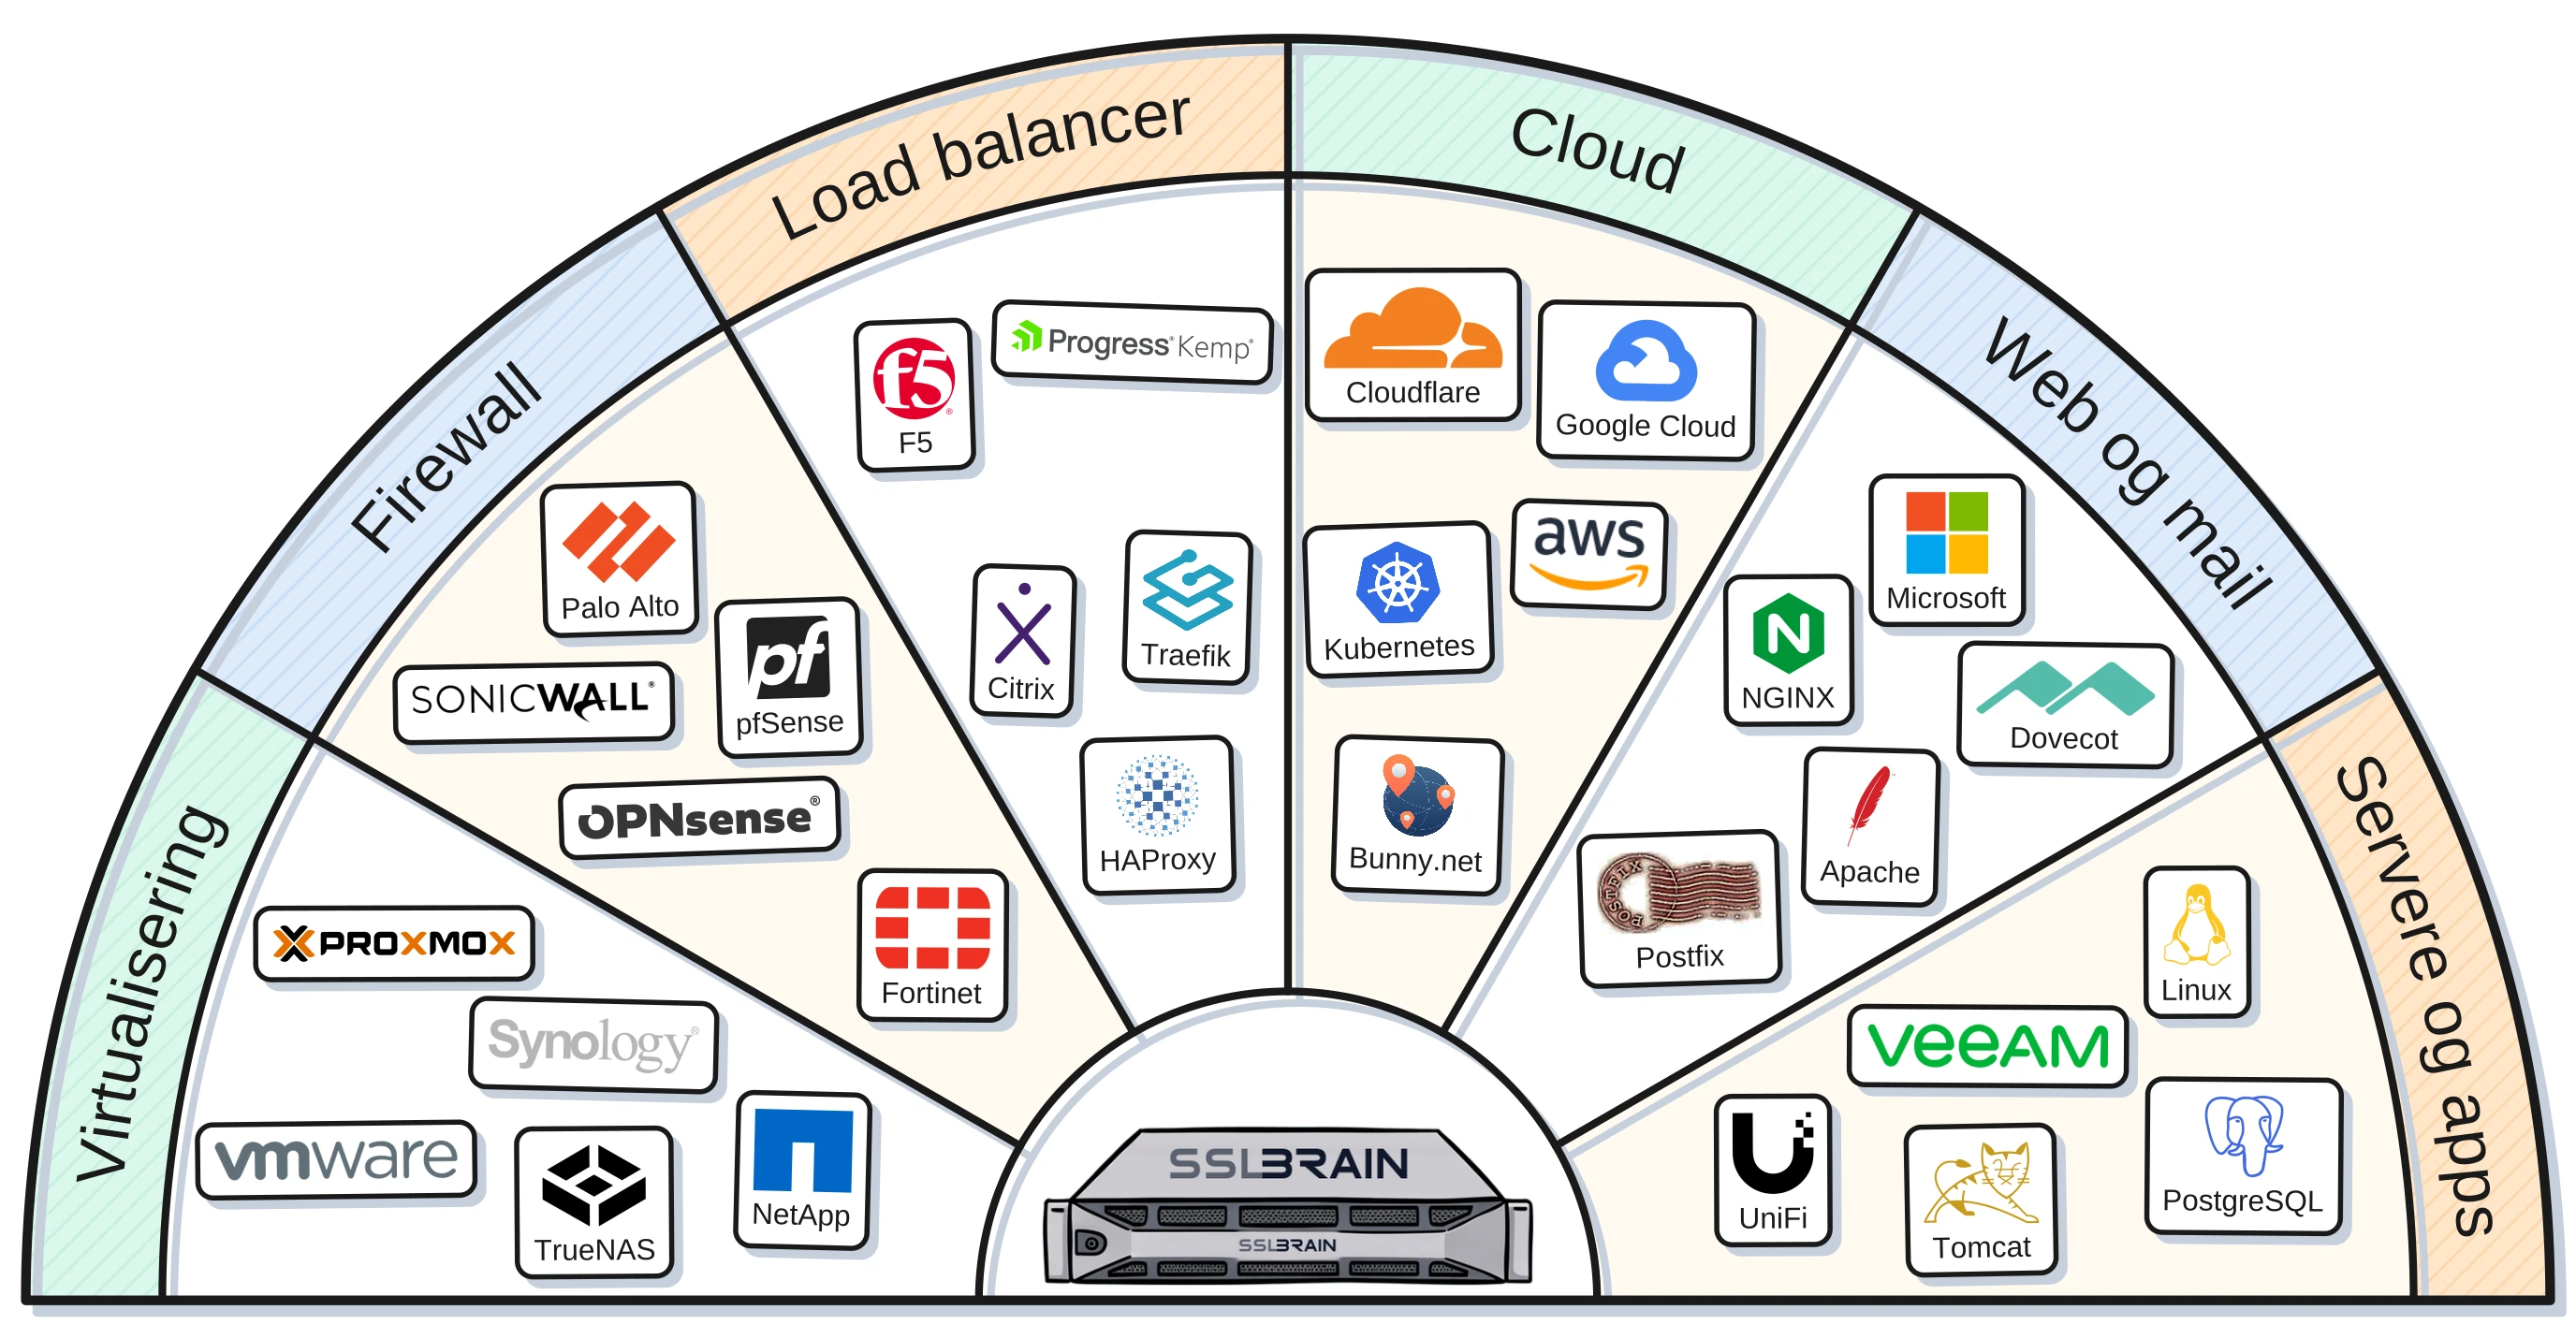
Arkitektur med integrationer
Løsningen sslbrain bruger YAML-definerede integrationer til at installere certifikater. Hver integration er et sæt platformspecifikke scripts der kører på målserveren. Det giver:
Windows-service-agent (.NET 9, pull-baseret)
Ingen indgående porte. Henter signerede opgaver over HTTPS. Installationskoden bruges kun ved første tilmelding; derefter har service-agenten sit eget nøglepar, og alle beskeder er signeret og krypteret med AES-256-GCM.
Sikker udførelse af integrationer
Scripts eksekveres via stdin-piping direkte til fortolkeren. Ingen scriptfiler skrives til disk. Hemmeligheder overføres via miljøvariabler, aldrig som kommandolinjeparametre.
Sikkerhed du kan verificere
Løsningen sslbrain er designet til at være transparent. Al kode er synlig og kan inspiceres.
Signerede integrationer med YubiKey
Alle integrationer i kataloget er skrevet, gennemgået og signeret af os. Et forslag fra en bruger bliver kun en integration, når vi har gennemgået det, låst koden og udgivet det under FairSSL's signatur. Alle scripts er synlige på GitHub og kan inspiceres.
Du bestemmer hvad der kører
Hver server har en ScriptPolicy, der bestemmer, hvad den accepterer. Som standard kører service-agenterne kun integrationer og scripts signeret med FairSSL's hardwarenøgle. Egne integrationer kører kun, hvor I slår dem til. Politikken sættes på serveren og kan låses med Group Policy.
Least privilege som udgangspunkt
Den anbefalede service-agent får aldrig SSH-nøgler eller sudo fra appliancen og udfører kun signaturverificerede opgaver. Hvor mange rettigheder tjenesten har lokalt, bestemmer du: root for enkelhed eller en afgrænset servicebruger med adgang til én tjenestes certifikatfiler og én reload-kommando.
Læs om least privilege i praksisJeres data bliver på appliancen
Cloud kan ikke hente eller se jeres data
Stjålen kopi er ubrugelig
NIS2-dokumentation
NIS2 kræver dokumenterede, overvågede og selvhelende sikkerhedsprocesser. Løsningen sslbrain giver dig det:
Klar til at automatisere dine certifikater?
Kom i gang på under 5 minutter med Free-niveauet.
Løsningen sslbrain er bygget af FairSSL A/S, dansk virksomhed med 16 års erfaring i SSL-certifikatbranchen.