Sikkerhed
Kopiér link til siden “Sikkerhed”Appliancen gemmer de private nøgler krypteret. Den åbner dem med en nøgle fra sslbrain Cloud (EU) eller med de 12 backup-ord. FairSSL har ingen adgang til appliancen, medmindre I selv åbner for den.
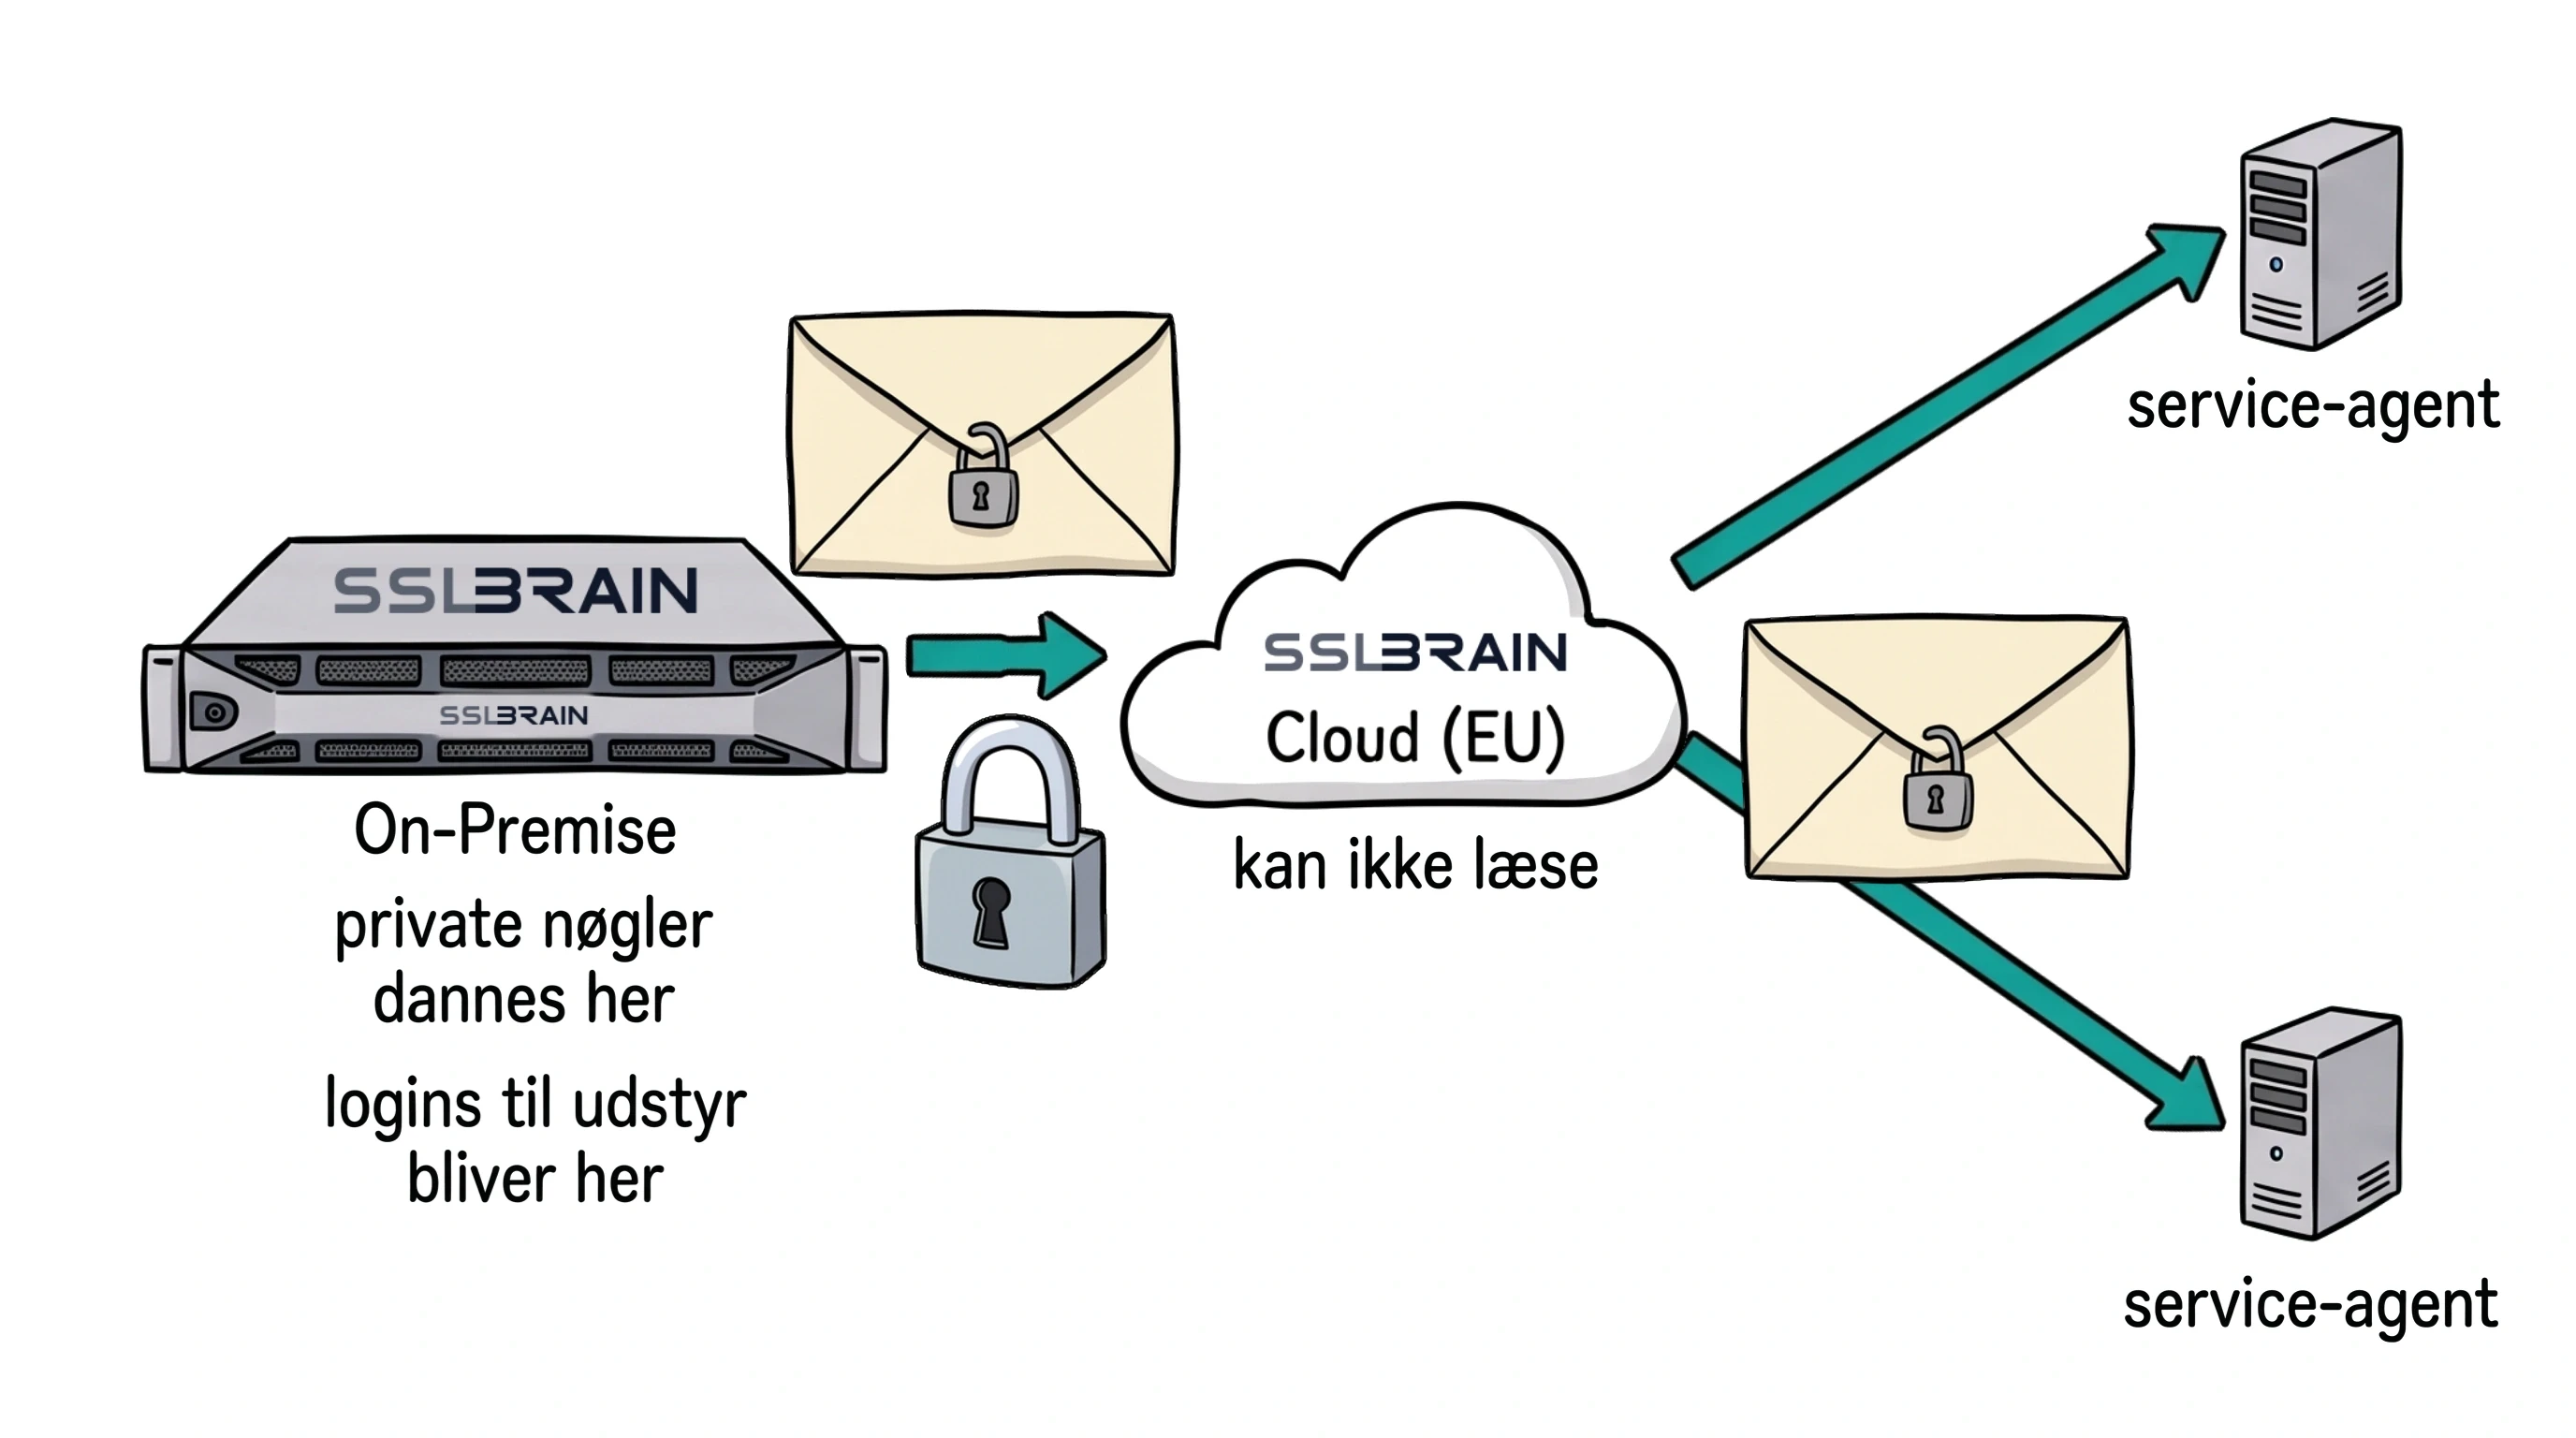
- Private nøgler dannes på sslbrain On-Premise og bliver der sammen med adgangsoplysningerne til jeres servere og udstyr.
- On-Premise taler kun med sslbrain Cloud (EU), udgående på port 443. Virksomheden bag Cloud og dens hosting er i EU.
- Beskeder til service-agenter via Cloud er krypteret hele vejen (E2E): Cloud sender dem videre, men kan ikke læse dem.
- Cloud håndterer login, e-mailadvarsler, licensen og de offentlige certifikater. Nøgler til jeres DNS-API bliver hos jer, medmindre I vælger at gemme dem i Cloud.
Vault’en krypterer de private nøgler og de andre hemmeligheder i databasen, fx indstillingerne for alarmkanaler. Nøglen er en master key, som kun ligger på appliancen. Der findes to krypterede kopier af den: én åbnes med en nøgle fra sslbrain Cloud, den anden med de 12 backup-ord.
- Ved start henter appliancen nøglen fra sslbrain Cloud, åbner vault’en og sletter nøglen fra hukommelsen igen.
- Svarer sslbrain Cloud ikke ved start, prøver appliancen igen, næste gang noget skal bruge vault’en. Den åbner af sig selv, når sslbrain Cloud svarer.
- Efter en gendannelse fra backup åbner vault’en kun med de 12 backup-ord, se Gem en backup, og gendan fra den.
Hver værdi krypteres med XChaCha20-Poly1305 (IETF AEAD) og en tilfældig nonce på 24 byte.
De 12 backup-ord
Kopiér link til afsnittet “De 12 backup-ord”De 12 backup-ord er appliancens nødnøgle. De vises én gang, i opsætningen på skærmen Nødåbningsnøgle. FairSSL har ingen kopi.
Ordene åbner:
- vault’en;
- et login som Admin Local;
- appliancen, når den viser Installationen er låst;
- de lokale data, når appliancen viser Installationen er pensioneret, fordi licensen er flyttet til en anden appliance.
Log ind med ordene:
-
Klik på Mistet adgang? Brug backup-ord på login-siden.
-
Skriv de 12 ord i feltet Backup-ord. Store og små bogstaver og ekstra mellemrum er ligegyldige.
-
Klik på Log ind med backup-ord.
Appliancen åbner vault’en, ophæver en låsning og logger jer ind som Admin Local. Der er højst 30 forsøg i minuttet. Login skrives i revisionsloggen som auth.recovery_login.
Ordene er 12 tilfældige ord fra en fast liste på 256 engelske ord, i alt 96 bits. Nøglen afledes af ordene med Argon2id.
Admin Local
Kopiér link til afsnittet “Admin Local”Admin Local er appliancens egen konto med rollen Owner. Den åbnes kun med de 12 backup-ord og kan ikke redigeres eller slettes. Mens den er i brug, viser overblikket Nødadgang aktiv.
Admin Local kan alt, hvad en Owner kan, undtagen at hente en backup og eksportere private nøgler. De to kræver en ny bekræftelse af login, så brug jeres egen konto til dem.
Få en almindelig vej ind igen, der ikke afhænger af sslbrain Cloud:
-
Log ind med de 12 backup-ord. I er nu logget ind som Admin Local.
-
Åbn Appliance › Brugere og login › Brugere. Klik på Rediger ved en bruger, og skriv en ny adgangskode. Eller klik på Tilføj bruger, og opret en lokal bruger med adgangskode og rollen Administrator, se Opret en bruger på appliancen.
-
Log ud, og log ind som brugeren med e-mail og adgangskode.
En adgangskode, som Admin Local har sat, kan ikke bruges til at bekræfte login bagefter. En Cloud-bruger bekræfter sig fortsat via sslbrain Cloud. En lokal bruger kan først hente en backup eller eksportere private nøgler, når en Owner eller Administrator med bekræftet login har sat adgangskoden igen.
Eksport af private nøgler
Kopiér link til afsnittet “Eksport af private nøgler”Kortet Eksport af private nøgler under Appliance › Brugere og login › Login og sessioner afgør, hvem der må hente en privat nøgle ud af appliancen. Kun en Owner kan ændre det.
| Indstilling | Valg | Standard |
|---|---|---|
| Hvem må eksportere | Ingen, Kun Owner, Owner og Administrator, Owner, Administrator og Operator | Owner og Administrator |
| Tillad ukrypteret nøgle | Til eller fra. Gælder ukrypteret nøgle-PEM og PEM-bundle | Fra |
| Nøgleeksporter pr. bruger pr. time | Højst 100 | 10 |
En Viewer kan aldrig eksportere en privat nøgle. Certifikat og kæde uden nøgle kan alle, der er logget ind, hente.
Før en nøgle hentes, skal brugeren bekræfte sit login. Bekræftelsen gælder i 5 minutter. Hver hentning skrives i revisionsloggen.
Giver en ændring flere adgang, skal Owner bekræfte sit login. Sikkerhedsmodtagerne på jeres sslbrain Cloud-konto får en e-mail om ændringen.
En backup indeholder også de private nøgler. En Owner kan altid hente en backup efter at have bekræftet sit login. Står Hvem må eksportere på Ingen eller Kun Owner, kan kun en Owner hente en backup.
Hvilke data går hvorhen
Kopiér link til afsnittet “Hvilke data går hvorhen”Jeres data bliver på appliancen og ses kun i det lokale kontrolpanel med lokal adgang. sslbrain Cloud kan ikke hente eller se dem.
CA’en modtager kun CSR’en: navnene, den offentlige nøgle og nogle gange virksomhedsoplysninger, aldrig den private nøgle.
Ud af appliancen sendes kun det, I bruger:
- data om offentligt udstedte certifikater;
- login til sslbrain Cloud;
- data til Cloud-ACME-serveren og -klienten;
- de server- og certifikatdata, I vælger at få med i e-mail-advarsler.
Til sslbrain Cloud sendes anonym metadata, når I udsteder certifikater og bruger DNS-API-proxyen.
Valgfrit kan I give sslbrain Cloud adgang til bestemte diagnosedata, afsendelse af serverinformation i advarselsmails og logs til fejlfinding og til at forbedre produktet og agenterne.
Nøglerne til jeres DNS-API kan blive på jeres netværk. Appliancen kalder DNS-udbyderen direkte eller gennem vores proxy med TLS hele vejen til DNS-udbyderen, så sslbrain Cloud kan ikke læse dem. Vil I bruge ACME-klienter direkte mod sslbrain Cloud, kan nøglerne valgfrit gemmes i sslbrain Cloud.
To slags kryptering beskytter data:
- Vault’en på appliancen bruger XChaCha20-Poly1305 med en nøgle på 256 bit (Vault).
- Beskeder mellem appliancen og service-agenterne er signeret og krypteret med AES-256-GCM, både direkte og via sslbrain Cloud, som ikke kan læse dem (Servere uden for jeres netværk).
Hvad sslbrain Cloud kan se
Kopiér link til afsnittet “Hvad sslbrain Cloud kan se”sslbrain Cloud (EU) hostes i EU hos underleverandørerne i NIS2-dokumentationen.
I sslbrain Cloud ligger jeres konto, nøglen, der åbner appliancens vault, jeres konti hos CA’erne og, hvis I vælger det, nøgler til jeres DNS-API.
I sslbrain Cloud ligger aldrig private nøgler, adgangsoplysninger til servere og udstyr eller indholdet af vault’en.
FairSSL har ingen fast adgang til appliancen. Appliancen sender dette til sslbrain Cloud:
| Hvornår | Hvad |
|---|---|
| Hvert minut | Et heartbeat med diskforbrug, antal servere og licenserede servere, diagnostikprotokollens version og en nonce, der afslører en kopi af appliancen |
| Hvert 15. minut | En brugsrapport med versioner af appliance og controller, antal installationsplaner, antal service-agenter pr. platform og version, og versioner og antal af de integrationer, der udruller. Den nævner ingen hostnavne, domæner, certifikater eller personer |
| Hver 4. time | Den kørende version, når appliancen tjekker for opdateringer |
| Når et certifikat bestilles gennem sslbrain Cloud | De navne, certifikatet skal dække |
| Når I logger ind med sslbrain Cloud | Hvem der logger ind, på hvilken appliance |
Mere sendes kun, når I selv beder om det:
- Advarsler, som sslbrain Cloud sender for jer, fx e-mail, indeholder de server- og certifikatdata, I har valgt at få med.
- Diagnostik er slået fra, indtil en administrator slår den til. Så sender appliancen de valgte sektioner cirka hvert 15. minut, uden adgangskoder, tokens, API-nøgler og private nøgler. FairSSL sletter dem efter 30 dage. Se Support og diagnostik.
- Et supportbundt sendes kun, når nogen klikker på Send til sslbrain Cloud. Se Support og diagnostik.
- SSH til fejlfinding: Kun med adgang til appliancens lokale konsol kan man åbne SSH til fejlfinding i 24 timer. Også da kræver det adgang til appliancen på jeres netværk. Se Support og diagnostik.
Service-agenter, der når appliancen via sslbrain Cloud, sender krypterede beskeder, som sslbrain Cloud hverken kan læse eller ændre. sslbrain Cloud ser installations-id, mailbox-id’er, beskedernes størrelse og tidspunkt og agenternes offentlige IP-adresser. Se Servere uden for jeres netværk.
Appliancen behøver ingen indgående porte fra internettet, og service-agenterne har ingen indgående porte.
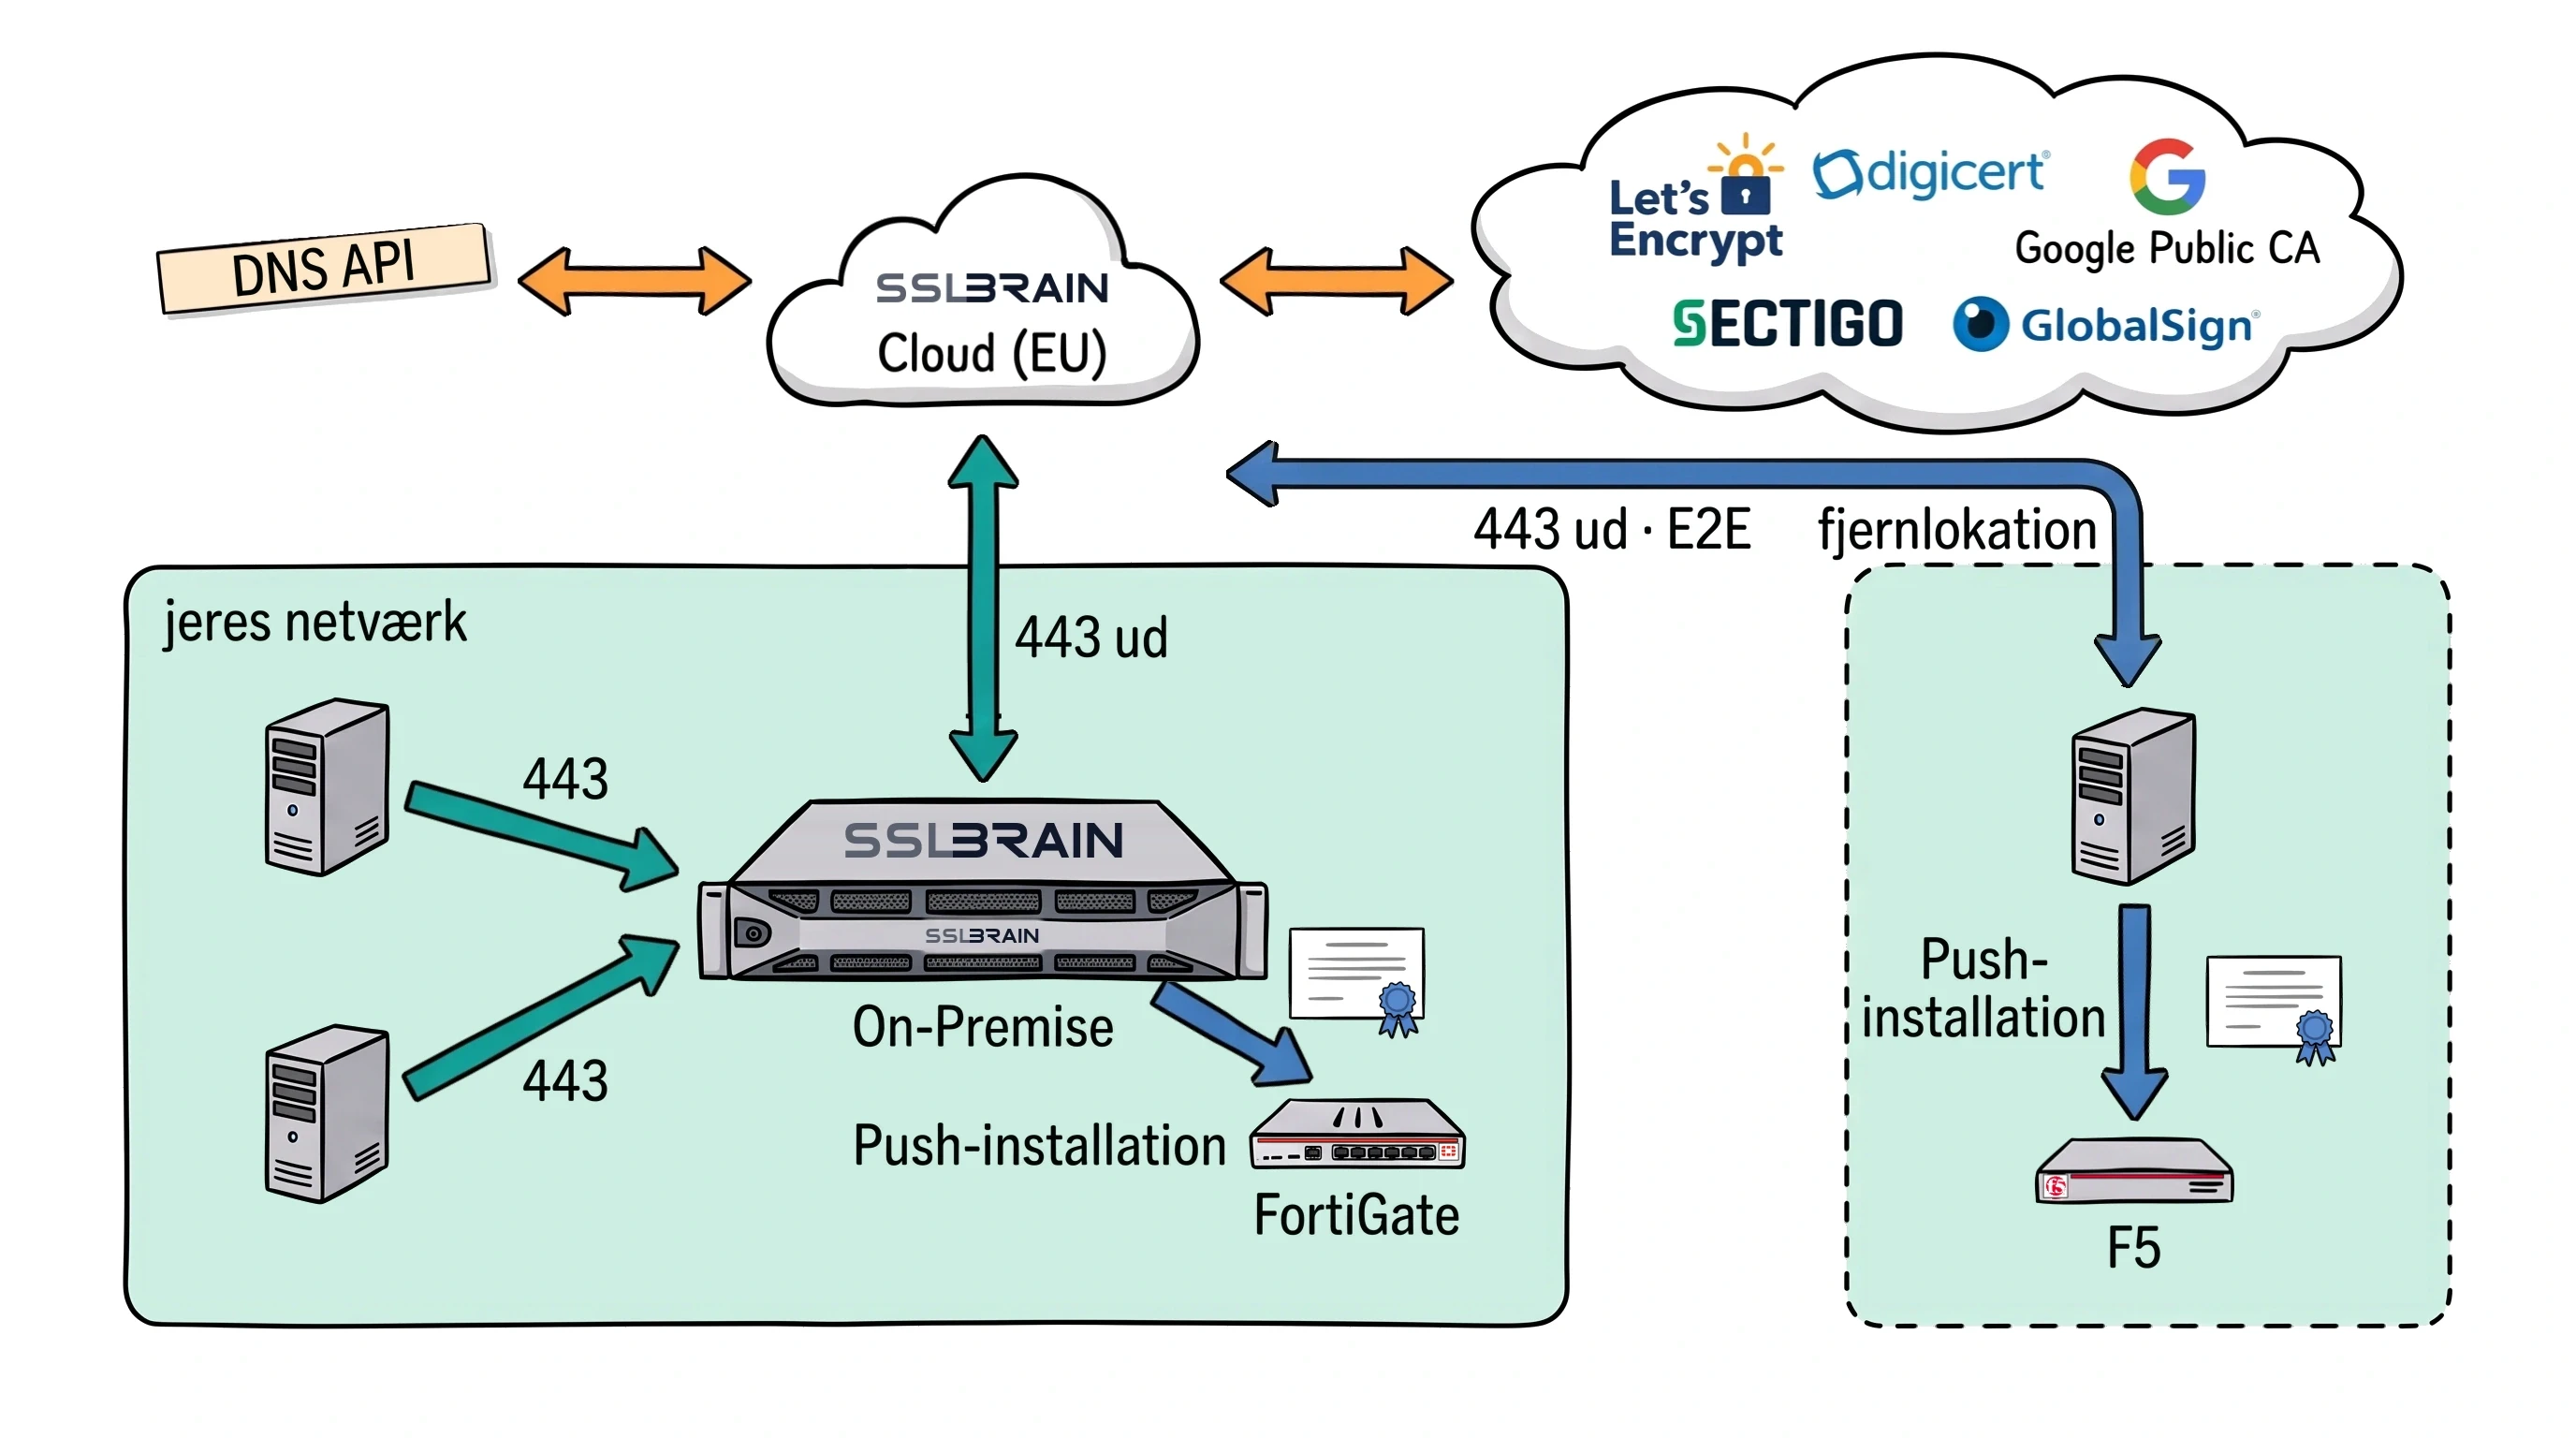
- Intet åbnes indad: intet netværk skal have en port åben ind fra internettet.
- Gennem firewallen kun udgående HTTPS på port 443 til sslbrain Cloud (EU), cloud.sslbrain.com.
- Nemt at låse ned: tillad kun udgående 443 til sslbrains faste IP-adresser. Sikkerhedssiden i manualen viser hver adresse og port, sslbrain On-Premise bruger.
- Service-agenter i LAN forbinder direkte til On-Premise på port 443. Service-agenter i en DMZ, på en fjernlokation eller hos en ekstern leverandør forbinder via sslbrain Cloud (EU), E2E.
- Inde i netværket bruges stadig porte, men kun lokalt: On-Premise eller en service-agent sender med push til udstyr som NAS, firewall eller F5 over SSH (22) eller udstyrets API (som regel 443).
- Cloud taler med CA’erne og DNS; On-Premise taler kun med Cloud.
| Ind | Ud | |
|---|---|---|
| Appliance | 443 (webflade og agenter), 80 (sender kun videre til https) | 443 (sslbrain Cloud, registry og CA’er), 80 (Ubuntu-opdateringer), 53 (DNS), 123 (NTP), 67 (DHCP) og mod jeres enheder ved push, fx 22 eller 443 |
| Appliance, særtilfælde | 8443 (kun nødvendig ved Docker-installation), 22 og 10022 (SSH til fejlfinding, lukket, indtil I åbner den på den lokale konsol) | |
| sslbrain Cloud | 443 | |
| Service-agenter | ingen | 443 til appliancen eller sslbrain Cloud |
Fra appliancen ud, i detaljer:
| Til | Port | Bruges til |
|---|---|---|
cloud.sslbrain.com | 443 (HTTPS) | Aktivering, licens, heartbeat, login, nøglen til vault’en, certifikatbestillinger og agentbeskeder via sslbrain Cloud |
acme.sslbrain.com | 443 (HTTPS) | sslbrain Cloud’s ACME-server |
dns-proxy.sslbrain.com | 443 (HTTPS) | DNS-API-kald gennem vores proxy, når I har valgt den til en DNS-nøgle |
registry.sslbrain.com | 443 (HTTPS) | Her henter appliancen sit signerede image ved installation og opdatering |
| CA’ernes ACME-servere | 443 (HTTPS) | Når appliancen selv taler ACME med en CA |
archive.ubuntu.com, security.ubuntu.com | 80 (HTTP) | Sikkerhedsopdateringer af styresystemet, kun på den virtuelle appliance |
| DNS-servere | 53 | Navneopslag og kontrol af DNS-poster |
| NTP-servere | 123 | Tid |
| DHCP | 67 | Kun når appliancen får sin adresse via DHCP |
| Jeres DNS-udbyders API | 443 (HTTPS) | Kun når domænet valideres med DNS-API direkte fra appliancen |
| Servere uden service-agent | fx SSH 22 eller enhedens API på 443 | Se Servere uden service-agent |
cloud.sslbrain.com, acme.sslbrain.com, dns-proxy.sslbrain.com og registry.sslbrain.com har to faste IP-adresser, 81.27.108.46 og 94.237.6.122. Tillad begge udgående i firewallen. Vi forventer at bruge op til tre adresser. CA’er, Ubuntu og NTP har deres egne adresser. sslbrain.com, hvor installationsfiler hentes, ligger på et CDN med andre adresser.
Menupunktet 2 Test the connection to sslbrain Cloud i konsolmenuen tjekker cloud.sslbrain.com, acme.sslbrain.com og registry.sslbrain.com.
Den virtuelle appliance har sin egen firewall. Den tager kun imod 80, 443 og 8443. Port 22 og 10022 svarer kun, mens SSH til fejlfinding er åben. Kun med adgang til appliancens lokale konsol kan man åbne SSH til fejlfinding i 24 timer. Også da kræver det adgang til appliancen på jeres netværk. (Support og diagnostik).
Service-agenter, der når appliancen via sslbrain Cloud, skal selv kunne nå cloud.sslbrain.com på port 443. Se Servere uden for jeres netværk.
Revisionslog
Kopiér link til afsnittet “Revisionslog”Appliancen skriver hver ændring og hvert login i revisionsloggen under Appliance › Log › Aktivitet. Rækkerne er kædet sammen med en hash-kæde, se Revision og compliance.
Login gennem sslbrain Cloud kan beskyttes med to-faktor: en kode fra en authenticator-app (TOTP). Lokale adgangskoder og AD-login på appliancen bruger ikke Clouds to-faktor. Se Brugere og login.
Signaturer
Kopiér link til afsnittet “Signaturer”Appliancen installerer kun images, moduler og integrationer, som FairSSL har signeret.
Som standard kører service-agenterne kun integrationer og scripts, som FairSSL har signeret med sin hardware-nøgle. Egne integrationer signeres af jeres appliance og kører kun på en server, hvor I selv har slået det til (Egne integrationer). Intet kører usigneret.
- Appliance-imaget er signeret med ECDSA P-384. Signaturen kontrolleres mod to offentlige nøgler på værten, når appliancen installeres, og ved hver opdatering før start. Fejler kontrollen, starter den nye version ikke, og den kørende fortsætter.
- Moduler er signerede ZIP-filer. Et modul med ugyldig signatur eller beskadigede filer bliver ikke importeret. Se Moduler.
- Integrationer har en liste med SHA-384 af hver fil, signeret med ECDSA P-384. Appliancen stoler kun på FairSSL’s to offentlige nøgler til integrationer. Service-agenten kontrollerer også selv signaturen, før den kører et script, se Politik og revision.
FairSSL signerer integrationer med en hardware-token, der kræver fysisk berøring, og aldrig i en build-pipeline.
OVA- og qcow2-filen er ikke signeret. Det signerede er appliance-imaget, som den virtuelle maskine henter første gang, den starter. Filernes SHA-256 står i sslbrain Cloud under Download og krav.
Læsbar kode
Kopiér link til afsnittet “Læsbar kode”Koden til appliancen, service-agenterne og integrationerne kan I læse i sslbrain Cloud under Kildekode med en gratis konto. Koden er tilgængelig under FairSSL Proprietary Source-Visible License v1, som er en proprietær licens.
Hvis noget bliver kompromitteret
Kopiér link til afsnittet “Hvis noget bliver kompromitteret”sslbrain Cloud. En angriber, der har overtaget sslbrain Cloud, kan stoppe en appliance og nægte en licens. Stoppet er den lås, der beskytter mod en kopieret appliance. Angriberen kan ikke se de data, der ligger på appliancen, styre appliancen, sende opgaver til jeres servere eller installere noget. Opdateringer kræver FairSSL’s signatur med hardware-nøglen, og I kan vælge manuel opdatering (Hold sslbrain opdateret).
Appliancen. En angriber, der har overtaget appliancen, kan bede de service-agenter, der allerede er installeret, om at køre FairSSL-signerede integrationer med input, angriberen vælger, fx et certifikat fra angriberen. En integration kan kun det, den er lavet til: installere certifikater, sætte bindings og genstarte den tjeneste, der hører til. Angriberen kan ikke udgive opdateringer eller nye FairSSL-integrationer. Egne integrationer kører kun på servere, hvor I selv har slået dem til (script-politik). Push-adgangene til servere uden service-agent ligger i appliancens vault, så dem kan angriberen bruge.
En service-agent. En overtaget service-agent giver kun adgang til den server, den står på. Agentens nøgle kan ikke bruges til andre servere, og appliancen kan spærre den: slet serveren under Servere › Alle servere, så får agenten ikke flere opgaver.
Sikkerhedsmeddelelser og sårbarheder
Kopiér link til afsnittet “Sikkerhedsmeddelelser og sårbarheder”Hver sikkerhedssag, der rammer sslbrain, står under Sikkerhedsmeddelelser med RSS-feed. Hvilke underleverandører FairSSL bruger, står under Underleverandører. En sårbarhed meldes til info@fairssl.dk, se Meld en sårbarhed og security.txt.