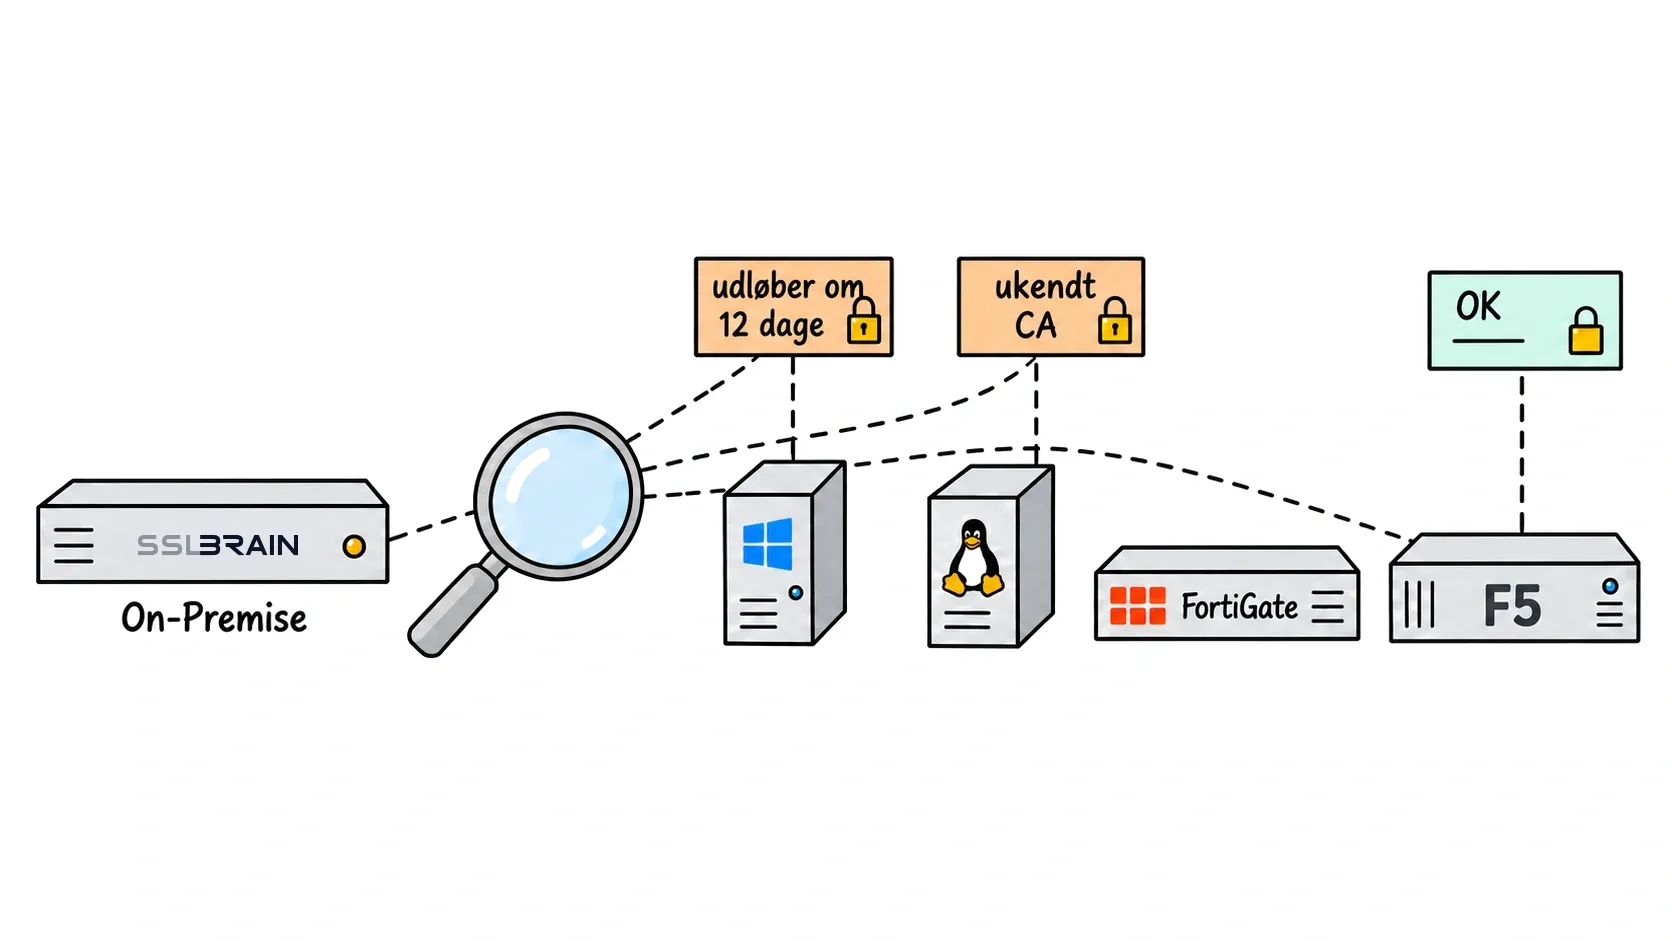
Du kan ikke automatisere det, du ikke kender
De fleste miljøer har flere certifikater, end nogen har overblik over: et administrationsinterface på en switch, en gammel testserver, et self-signed certifikat i produktion. Discovery scanner de IP-ranges, du angiver, på de mest almindelige TLS-porte og rapporterer, hvad der svarer. Vælg Servere › Find servere › Ny scanning for at angive net og porte.
Fra fund til styring
For hver fundet TLS-port henter sslbrain certifikatet og registrerer udsteder, udløbsdato, kæde og TLS-konfiguration. Resultaterne markeres efter tilstand: gyldigt med komplet kæde, snart udløbet eller problematisk, for eksempel udløbet, self-signed i produktion eller forældet TLS. Fra resultatvisningen tilføjer du en server til styring eller bestiller et nyt certifikat med det samme.
Planlagt scanning
Kør discovery hver time, dagligt eller ugentligt. Løsningen sslbrain sammenligner resultater fra scan til scan. Med advarselsregler kan du få besked med det samme, når scanningen finder et certifikat, der ikke er i dit inventar, og når kendte certifikater nærmer sig udløb. Øvrige ændringer, for eksempel i kæde eller TLS-konfiguration, registreres i scanningsresultaterne. Se detaljerne i manualen om discovery.