Steg 5 av 8
5. Anslut servrar
Kopiera länk till sidan “5. Anslut servrar”Anslut era servrar så att appliancen kan hitta tjänsterna och installera certifikat på dem.
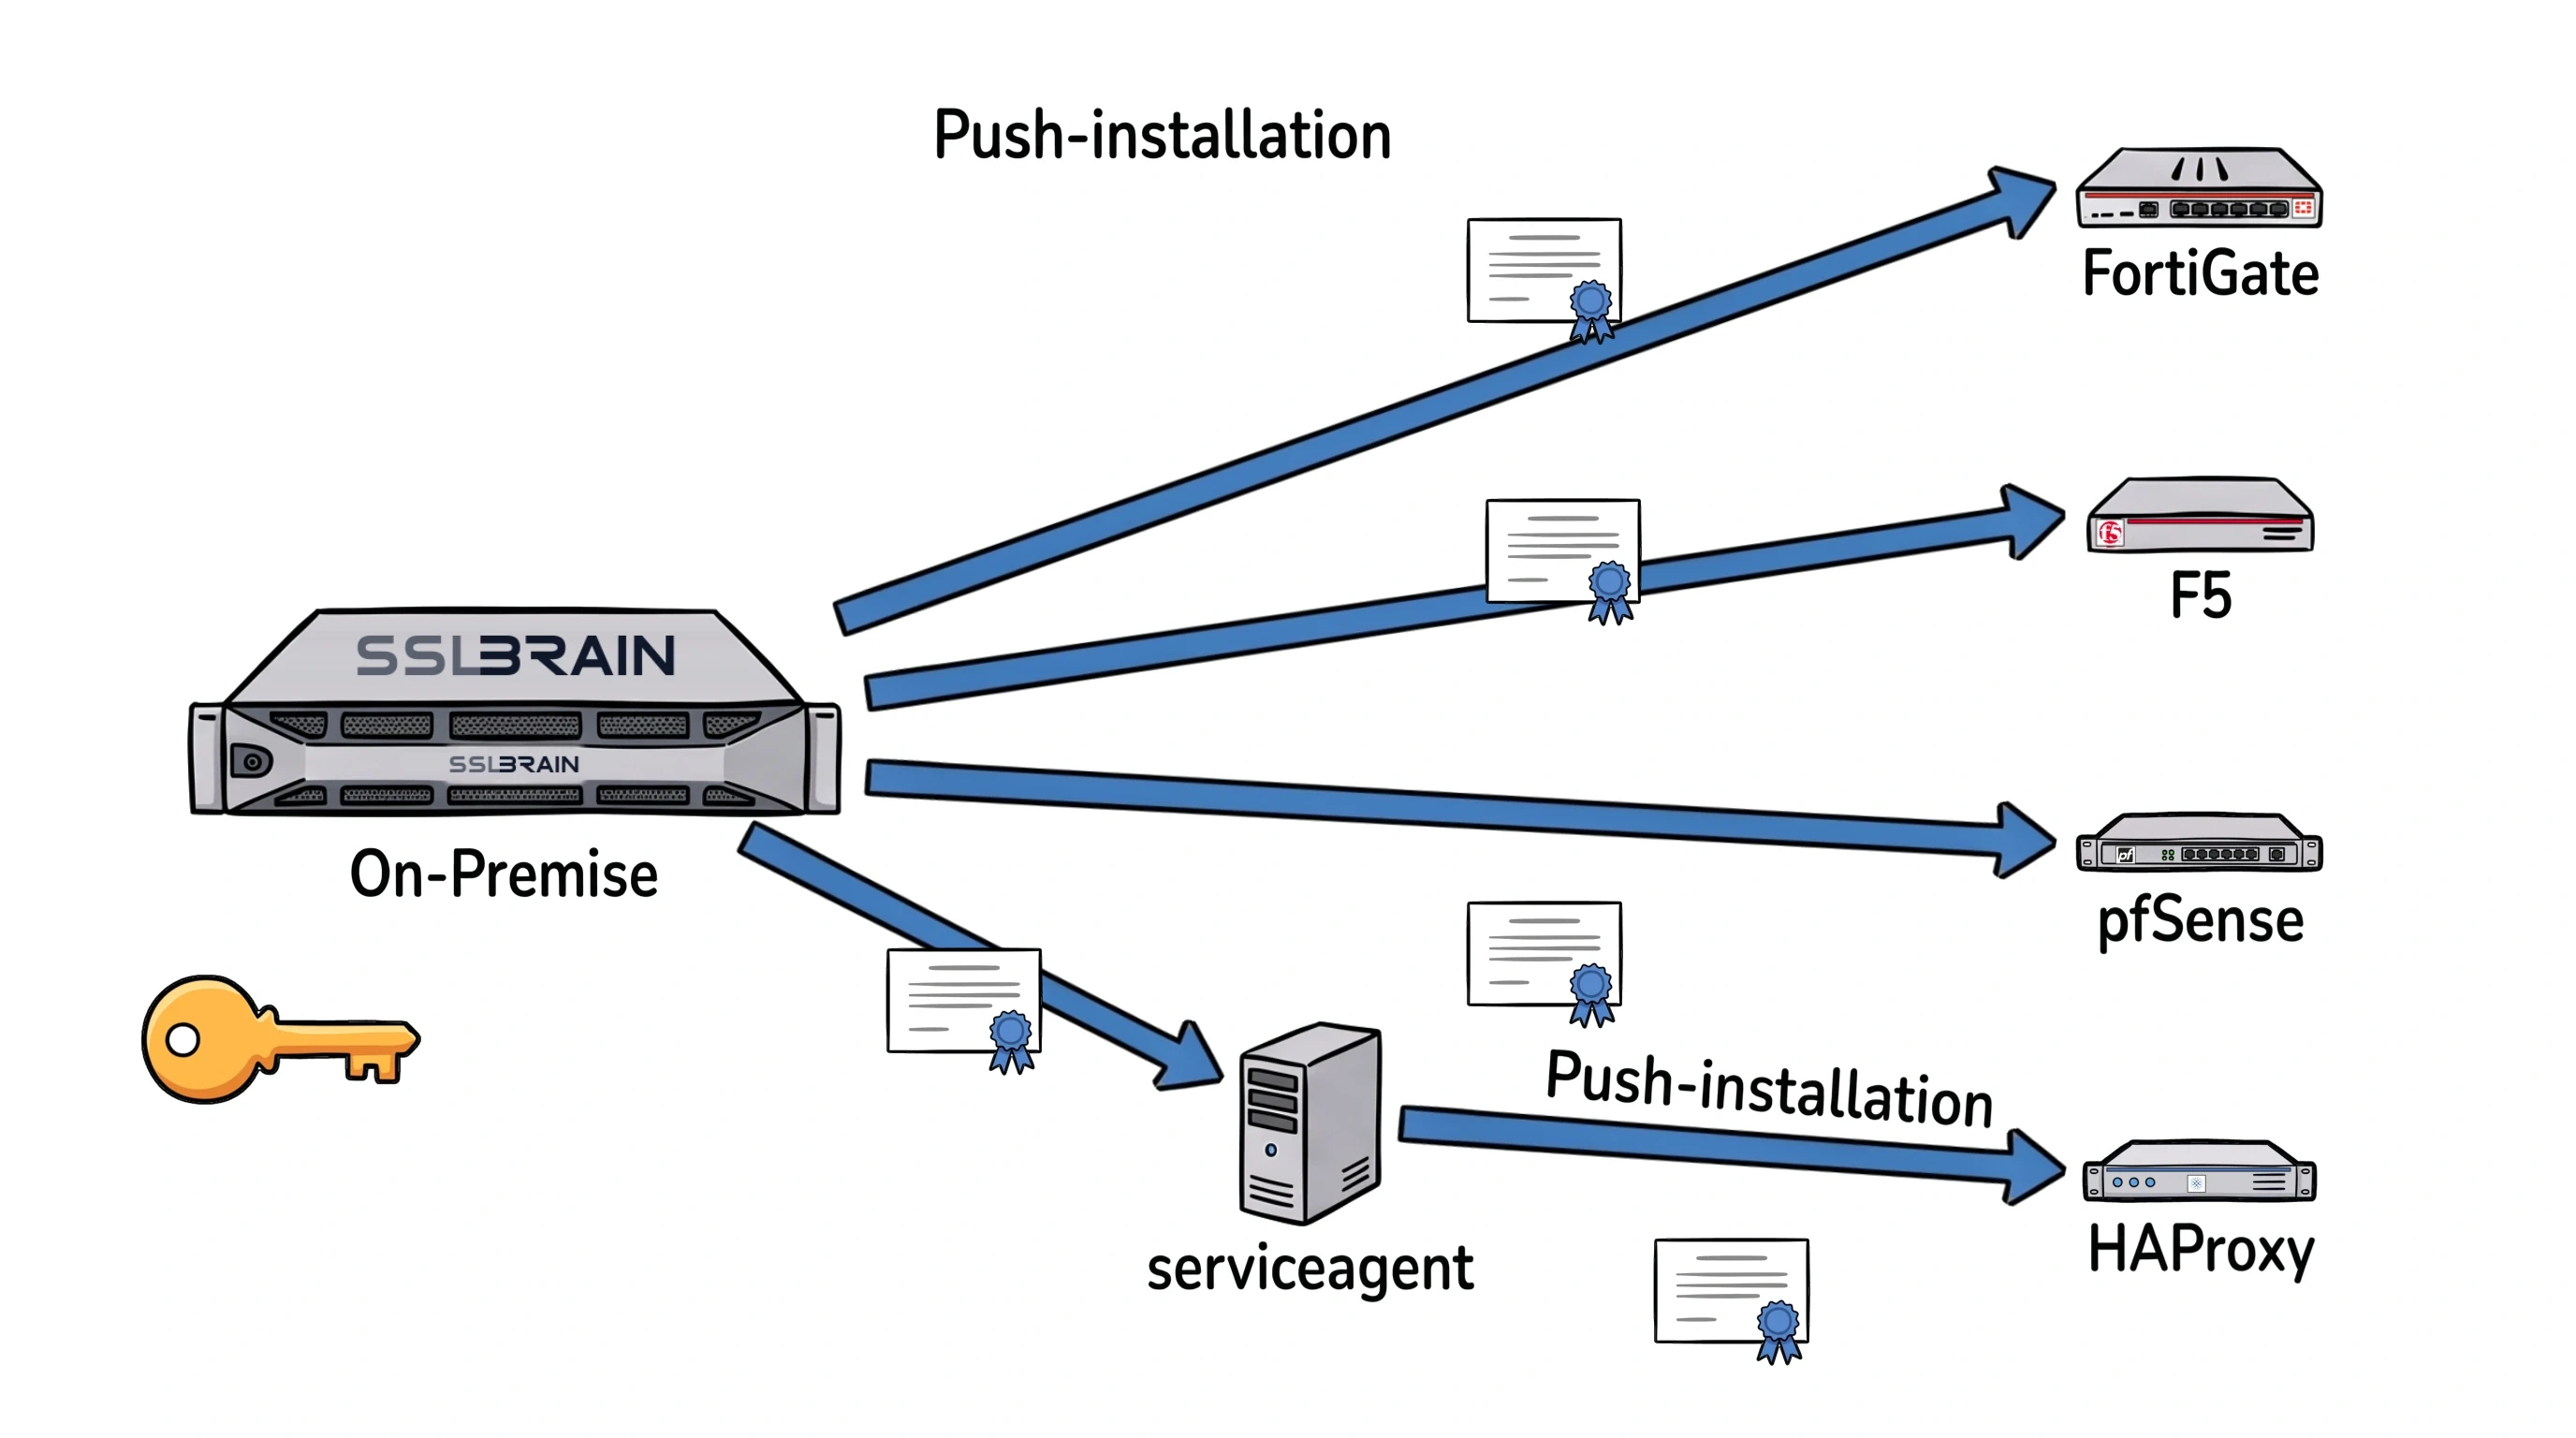
- Push-installation: utrustning som inte kan köra en agent, till exempel FortiGate, F5, pfSense, NetScaler och Palo Alto, får certifikatet från sslbrain On-Premise. On-Premise loggar in genom utrustningens API (oftast port 443) eller över SSH (port 22) och installerar det. Ingen programvara installeras på utrustningen.
- Windows- och Linux-servrar får en serviceagent. Den installerar certifikatet på sin egen server: IIS, Exchange, RDP och SQL Server på Windows, nginx, Apache och Postfix på Linux.
- Från Professional kan en serviceagent också pusha till andra servrar och enheter i sitt nätverk, till exempel en HAProxy.
- Molntjänster som AWS, Azure och Cloudflare får certifikatet från On-Premise genom sina API:er.
- On-Premise lagrar bara inloggningsuppgifter till utrustning utan agent, krypterade i sitt valv. Varje leverans kontrolleras, och om den misslyckas kan det tidigare certifikatet återställas.
Det här behöver ni
Kopiera länk till avsnittet “Det här behöver ni”- Administratörsåtkomst till appliancen och servern ni vill ansluta.
- Serverns namn eller IP-adress.
Så installeras certifikaten
Kopiera länk till avsnittet “Så installeras certifikaten”- Lokalt via serviceagent: serviceagenten installerar på servern där den körs.
- Push-installation: appliancen ansluter till servern eller enheten via SSH eller API och installerar där. Från Professional kan en serviceagent i samma nätverk också pusha.
Serviceagenten kontaktar själv appliancen via utgående HTTPS och kontrollerar integrationernas signaturer. Ni behöver inte öppna någon port in till den.
Anslut den första servern
Kopiera länk till avsnittet “Anslut den första servern”- Öppna Servrar › Lägg till server › Med serviceagent.
- Följ Windows-servrar eller Linux-servrar på servern. Kan den inte köra en serviceagent följer ni Servrar utan serviceagent.
- Öppna servern under Servrar › Alla servrar när installationen är klar.
Servrar utan direkt anslutning till appliancen
Kopiera länk till avsnittet “Servrar utan direkt anslutning till appliancen”De två anslutningarna är direkt till appliancen och via sslbrain Cloud (EU), E2E. Står servern utanför ert nätverk följer ni anslutningen via sslbrain Cloud. Adresserna beskrivs under Så når serviceagenten appliancen.
Kontrollera att det fungerar
Kopiera länk till avsnittet “Kontrollera att det fungerar”Servern finns under Servrar › Alla servrar. På serverns sida är Senast inrapporterad uppdaterad och tjänsterna visas under Certifikat när de har hittats.
Nästa steg
Kopiera länk till avsnittet “Nästa steg”Fortsätt med Visa att domänen är er.
Om det inte fungerar
Kopiera länk till avsnittet “Om det inte fungerar”- Servern dyker inte upp eller tiden ändras inte → följ Serviceagenten rapporterar inte in.
- Anslutningstestet visar ett fel eller inloggningen nekas → rätta anslutningen eller åtkomstuppgiften under Servern kan inte nås.
- Servern väntar på godkännande → använd kontrollen nedan.
Servern väntar på godkännande
Kopiera länk till avsnittet “Servern väntar på godkännande”En installationskod godkänner normalt servern. Liknar den en ominstallation väntar den under Servrar som väntar på godkännande på Servrar › Lägg till server › Med serviceagent. Jämför Agentnyckel med nyckeln i serviceagentens logg på servern och klicka på Godkänn om den är er. Utan installationskod väntar servern under Servrar › Alla servrar. Godkänn bara maskiner ni känner igen.
Se vilka servrar som är klara
Kopiera länk till avsnittet “Se vilka servrar som är klara”Sidan Servrar › Alla servrar visar anslutning, certifikat, automatisering och status. Appliancen visas som Denna appliance. Öppna en server för att se Certifikat, Installationsplaner och Anslutning.
Status Ansluten · Inte automatiserad betyder att anslutningen fungerar men att certifikaten saknar en installationsplan. Klicka på Skapa installationsplaner automatiskt, granska förslagen och skapa och starta de valda installationsplanerna. Status Ansluten · Automatiserad betyder att certifikaten förnyas och installeras automatiskt.
Servrar utöver licensens antal inaktiveras och får inga certifikat. Licensen täcker de äldsta servrarna först.
Hitta tjänsterna på servern
Kopiera länk till avsnittet “Hitta tjänsterna på servern”Appliancen hittar själv tjänster och certifikat efter godkännandet. De visas under Certifikat och kan väljas i den första installationsplanen. Har en tjänst lagts till väljer ni Anslutning › Uppdatera serveruppgifter.