Appliancen sparar de privata nycklarna krypterade. Den öppnar dem med en nyckel från sslbrain Cloud (EU) eller med de 12 backup-orden. FairSSL har ingen åtkomst till appliancen om ni inte själva öppnar för den.
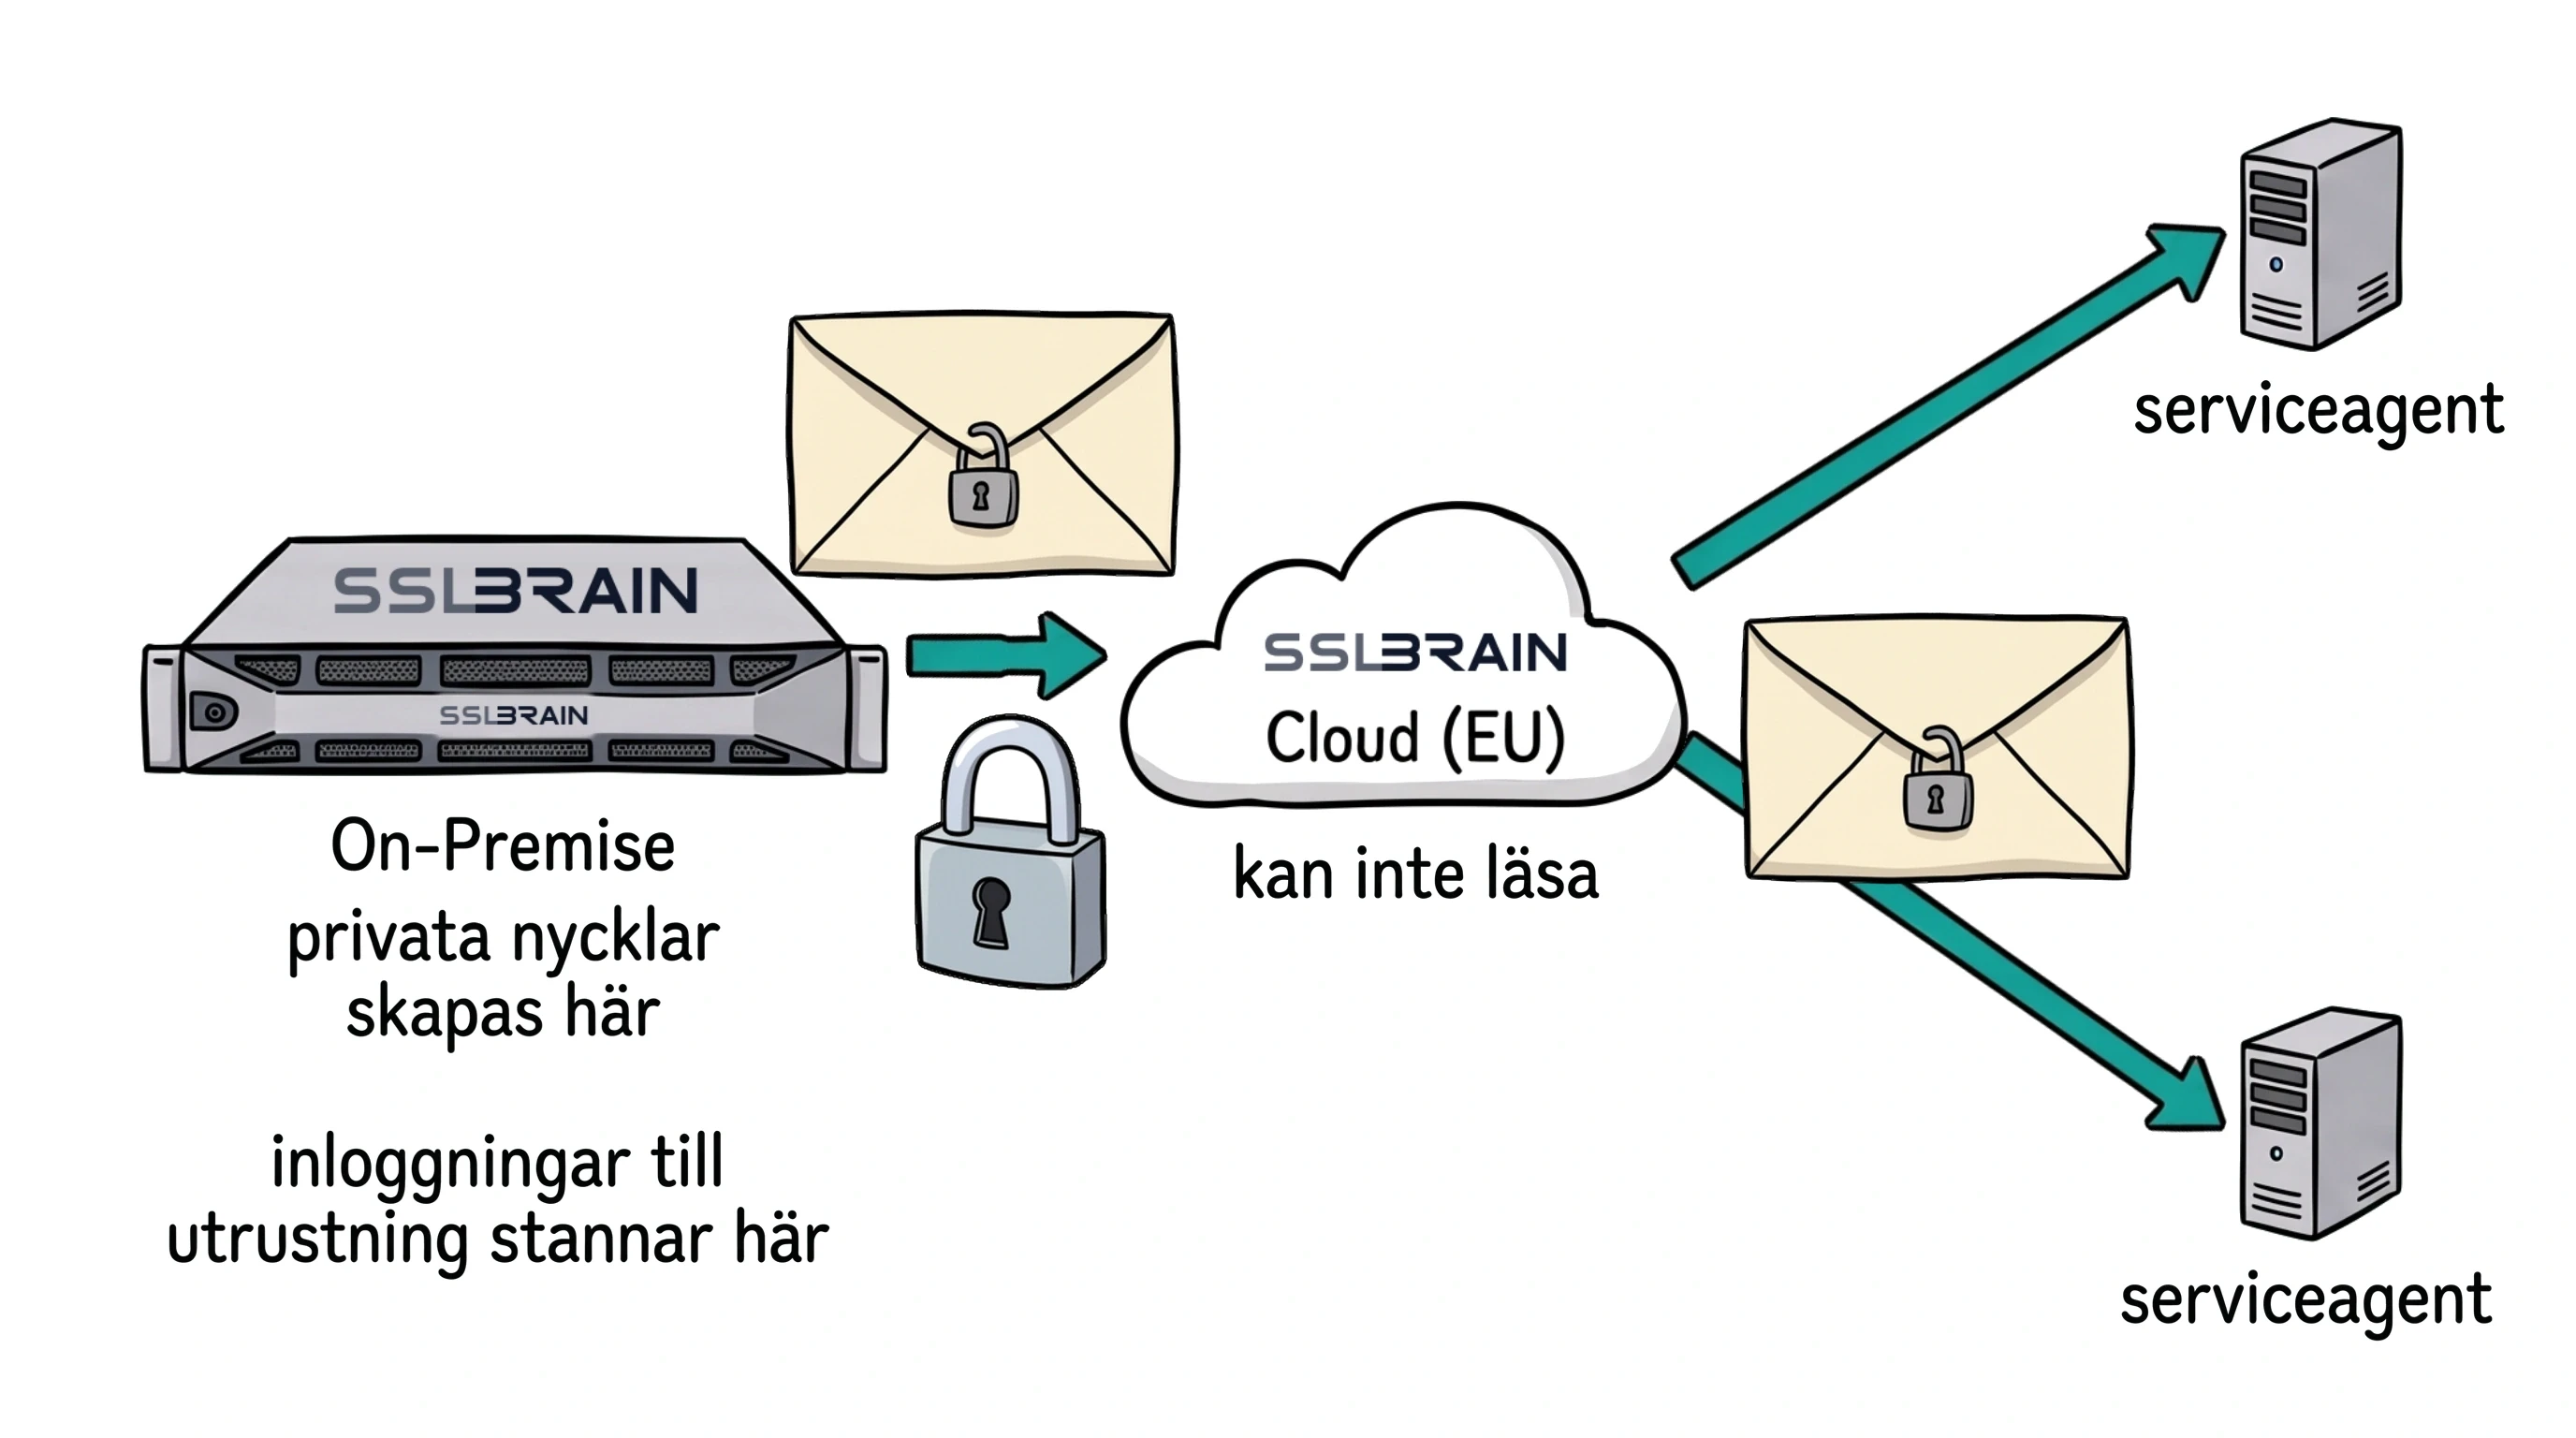
- Privata nycklar skapas på sslbrain On-Premise och stannar där tillsammans med inloggningsuppgifterna till era servrar och utrustning.
- On-Premise kommunicerar bara med sslbrain Cloud (EU) via utgående anslutningar på port 443. Företaget bakom Cloud och dess hosting finns i EU.
- Meddelanden till serviceagenter via Cloud är krypterade hela vägen (E2E): Cloud skickar dem vidare men kan inte läsa dem.
- Cloud hanterar inloggning, e-postvarningar, licensen och de publika certifikaten. Nycklar till ert DNS-API stannar hos er om ni inte väljer att lagra dem i Cloud.
Vaulten krypterar de privata nycklarna och de andra hemligheterna i databasen, till exempel inställningarna för larmkanaler. Nyckeln är en master key som bara finns på appliancen. Det finns två krypterade kopior av den: den ena öppnas med en nyckel från sslbrain Cloud, den andra med de 12 backup-orden.
- Vid start hämtar appliancen nyckeln från sslbrain Cloud, öppnar vaulten och raderar nyckeln ur minnet igen.
- Svarar inte sslbrain Cloud vid start försöker appliancen igen nästa gång något behöver vaulten. Den öppnas av sig själv när sslbrain Cloud svarar.
- Efter en återställning från backup öppnas vaulten bara med de 12 backup-orden, se Spara en backup och återställ från den.
Varje värde krypteras med XChaCha20-Poly1305 (IETF AEAD) och en slumpmässig nonce på 24 byte.
De 12 backup-orden
Kopiera länk till avsnittet “De 12 backup-orden”De 12 backup-orden är appliancens nödnyckel. De visas en gång, under den första konfigurationen på skärmen Nödöppningsnyckel. FairSSL har ingen kopia.
Orden öppnar:
- vaulten;
- en inloggning som Admin Local;
- appliancen när den visar Installationen är låst;
- de lokala data när appliancen visar Installationen är pensionerad eftersom licensen har flyttats till en annan appliance.
Logga in med orden:
-
Klicka på Tappat åtkomst? Använd backup-ord på inloggningssidan.
-
Skriv de 12 orden i fältet Backup-ord. Stora och små bokstäver och extra mellanslag spelar ingen roll.
-
Klicka på Logga in med backup-ord.
Appliancen öppnar vaulten, häver en låsning och loggar in er som Admin Local. Det går att göra högst 30 försök per minut. Inloggningen skrivs i revisionsloggen som auth.recovery_login.
Orden är 12 slumpmässiga ord från en fast lista med 256 engelska ord, sammanlagt 96 bitar. Nyckeln härleds ur orden med Argon2id.
Admin Local
Kopiera länk till avsnittet “Admin Local”Admin Local är appliancens eget konto med rollen Owner. Det öppnas bara med de 12 backup-orden och kan inte redigeras eller raderas. Medan det används visar översikten Nödåtkomst aktiv.
Admin Local kan allt som en Owner kan, utom att ladda ner en backup och exportera privata nycklar. De två kräver att inloggningen bekräftas på nytt, så använd ert eget konto för dem.
Så får ni tillbaka en vanlig väg in som inte är beroende av sslbrain Cloud:
-
Logga in med de 12 backup-orden. Ni är nu inloggade som Admin Local.
-
Öppna Appliance › Användare och inloggning › Användare. Klicka på Redigera vid en användare och skriv ett nytt lösenord. Eller klicka på Lägg till användare och skapa en lokal användare med lösenord och rollen Administrator, se Skapa en användare på appliancen.
-
Logga ut och logga in som användaren med e-post och lösenord.
Ett lösenord som Admin Local har satt kan inte användas för att bekräfta inloggningen i efterhand. En Cloud-användare bekräftar sig fortfarande via sslbrain Cloud. En lokal användare kan ladda ner en backup eller exportera privata nycklar först när en Owner eller Administrator med bekräftad inloggning har satt lösenordet på nytt.
Export av privata nycklar
Kopiera länk till avsnittet “Export av privata nycklar”Kortet Export av privata nycklar under Appliance › Användare och inloggning › Inloggning och sessioner avgör vem som får hämta ut en privat nyckel ur appliancen. Bara en Owner kan ändra det.
| Inställning | Val | Standard |
|---|---|---|
| Vem får exportera | Ingen, Endast Owner, Owner och Administrator, Owner, Administrator och Operator | Owner och Administrator |
| Tillåt okrypterad nyckel | På eller av. Gäller okrypterad nyckel-PEM och PEM-bundle | Av |
| Nyckelexporter per användare per timme | Högst 100 | 10 |
En Viewer kan aldrig exportera en privat nyckel. Certifikat och kedja utan nyckel kan alla som är inloggade hämta.
Innan en nyckel hämtas måste användaren bekräfta sin inloggning. Bekräftelsen gäller i 5 minuter. Varje hämtning skrivs i revisionsloggen.
Ger en ändring fler åtkomst måste Owner bekräfta sin inloggning. Säkerhetsmottagarna på ert konto i sslbrain Cloud får ett e-postmeddelande om ändringen.
En backup innehåller också de privata nycklarna. En Owner kan alltid ladda ner en backup efter att ha bekräftat sin inloggning. Står Vem får exportera på Ingen eller Endast Owner kan bara en Owner ladda ner en backup.
Vilka data som går vart
Kopiera länk till avsnittet “Vilka data som går vart”Era data stannar på appliancen och syns bara i den lokala kontrollpanelen med lokal åtkomst. sslbrain Cloud kan inte hämta eller se dem.
CA:n får bara CSR:en: namnen, den publika nyckeln och ibland företagsuppgifter, aldrig den privata nyckeln.
Från appliancen skickas bara det ni använder:
- data om offentligt utfärdade certifikat;
- inloggning till sslbrain Cloud;
- data till Cloud-ACME-servern och -klienten;
- de server- och certifikatdata ni väljer att ta med i e-postvarningar.
Till sslbrain Cloud skickas anonym metadata när ni utfärdar certifikat och använder DNS-API-proxyn.
Om ni vill kan ni låta sslbrain Cloud ta emot vissa diagnostikdata, skicka serverinformation i varningsmejl och ta emot loggar för felsökning och för att förbättra produkten och agenterna.
Nycklarna till ert DNS-API kan stanna i ert nätverk. Appliancen anropar DNS-leverantören direkt eller via vår proxy med TLS hela vägen till DNS-leverantören, så sslbrain Cloud kan inte läsa dem. Vill ni använda ACME-klienter direkt mot sslbrain Cloud kan nycklarna, om ni vill, sparas i sslbrain Cloud.
Två sorters kryptering skyddar data:
- Vaulten på appliancen använder XChaCha20-Poly1305 med en nyckel på 256 bitar (Vault).
- Meddelanden mellan appliancen och serviceagenterna är signerade och krypterade med AES-256-GCM, både direkt och via sslbrain Cloud, som inte kan läsa dem (Servrar utanför ert nätverk).
Vad sslbrain Cloud kan se
Kopiera länk till avsnittet “Vad sslbrain Cloud kan se”sslbrain Cloud (EU) hostas i EU hos underbiträdena i NIS2-dokumentationen.
I sslbrain Cloud finns ert konto, nyckeln som öppnar appliancens vault, era konton hos CA:erna och, om ni väljer det, nycklar till ert DNS-API.
I sslbrain Cloud finns aldrig privata nycklar, inloggningsuppgifter till servrar och utrustning eller innehållet i vaulten.
FairSSL har ingen fast åtkomst till appliancen. Appliancen skickar det här till sslbrain Cloud:
| När | Vad |
|---|---|
| Varje minut | En heartbeat med diskanvändning, antal servrar och licensierade servrar, diagnostikprotokollets version och en nonce som avslöjar en kopia av appliancen |
| Var 15:e minut | En användningsrapport med versioner av appliance och controller, antal installationsplaner, antal serviceagenter per plattform och version, och versioner och antal av de integrationer som driftsätter. Den nämner inga värdnamn, domäner, certifikat eller personer |
| Var 4:e timme | Den version som körs, när appliancen söker efter uppdateringar |
| När ett certifikat beställs via sslbrain Cloud | De namn som certifikatet ska täcka |
| När ni loggar in med sslbrain Cloud | Vem som loggar in, på vilken appliance |
Mer skickas bara när ni själva ber om det:
- Varningar som sslbrain Cloud skickar åt er, till exempel e-post, innehåller de server- och certifikatdata ni har valt att ta med.
- Diagnostik är avslagen tills en administratör slår på den. Då skickar appliancen de valda avsnitten ungefär var 15:e minut, utan lösenord, tokens, API-nycklar och privata nycklar. FairSSL raderar dem efter 30 dagar. Se Support och diagnostik.
- Ett supportpaket skickas bara när någon klickar på Skicka till sslbrain Cloud. Se Support och diagnostik.
- SSH för felsökning: Bara med åtkomst till appliancens lokala konsol kan man öppna SSH för felsökning i 24 timmar. Även då krävs åtkomst till appliancen i ert nätverk. Se Support och diagnostik.
Serviceagenter som når appliancen via sslbrain Cloud skickar krypterade meddelanden som sslbrain Cloud varken kan läsa eller ändra. sslbrain Cloud ser installations-id, mailbox-id:n, meddelandenas storlek och tidpunkt och agenternas publika IP-adresser. Se Servrar utanför ert nätverk.
Appliancen behöver inga inkommande portar från internet, och serviceagenterna har inga inkommande portar.
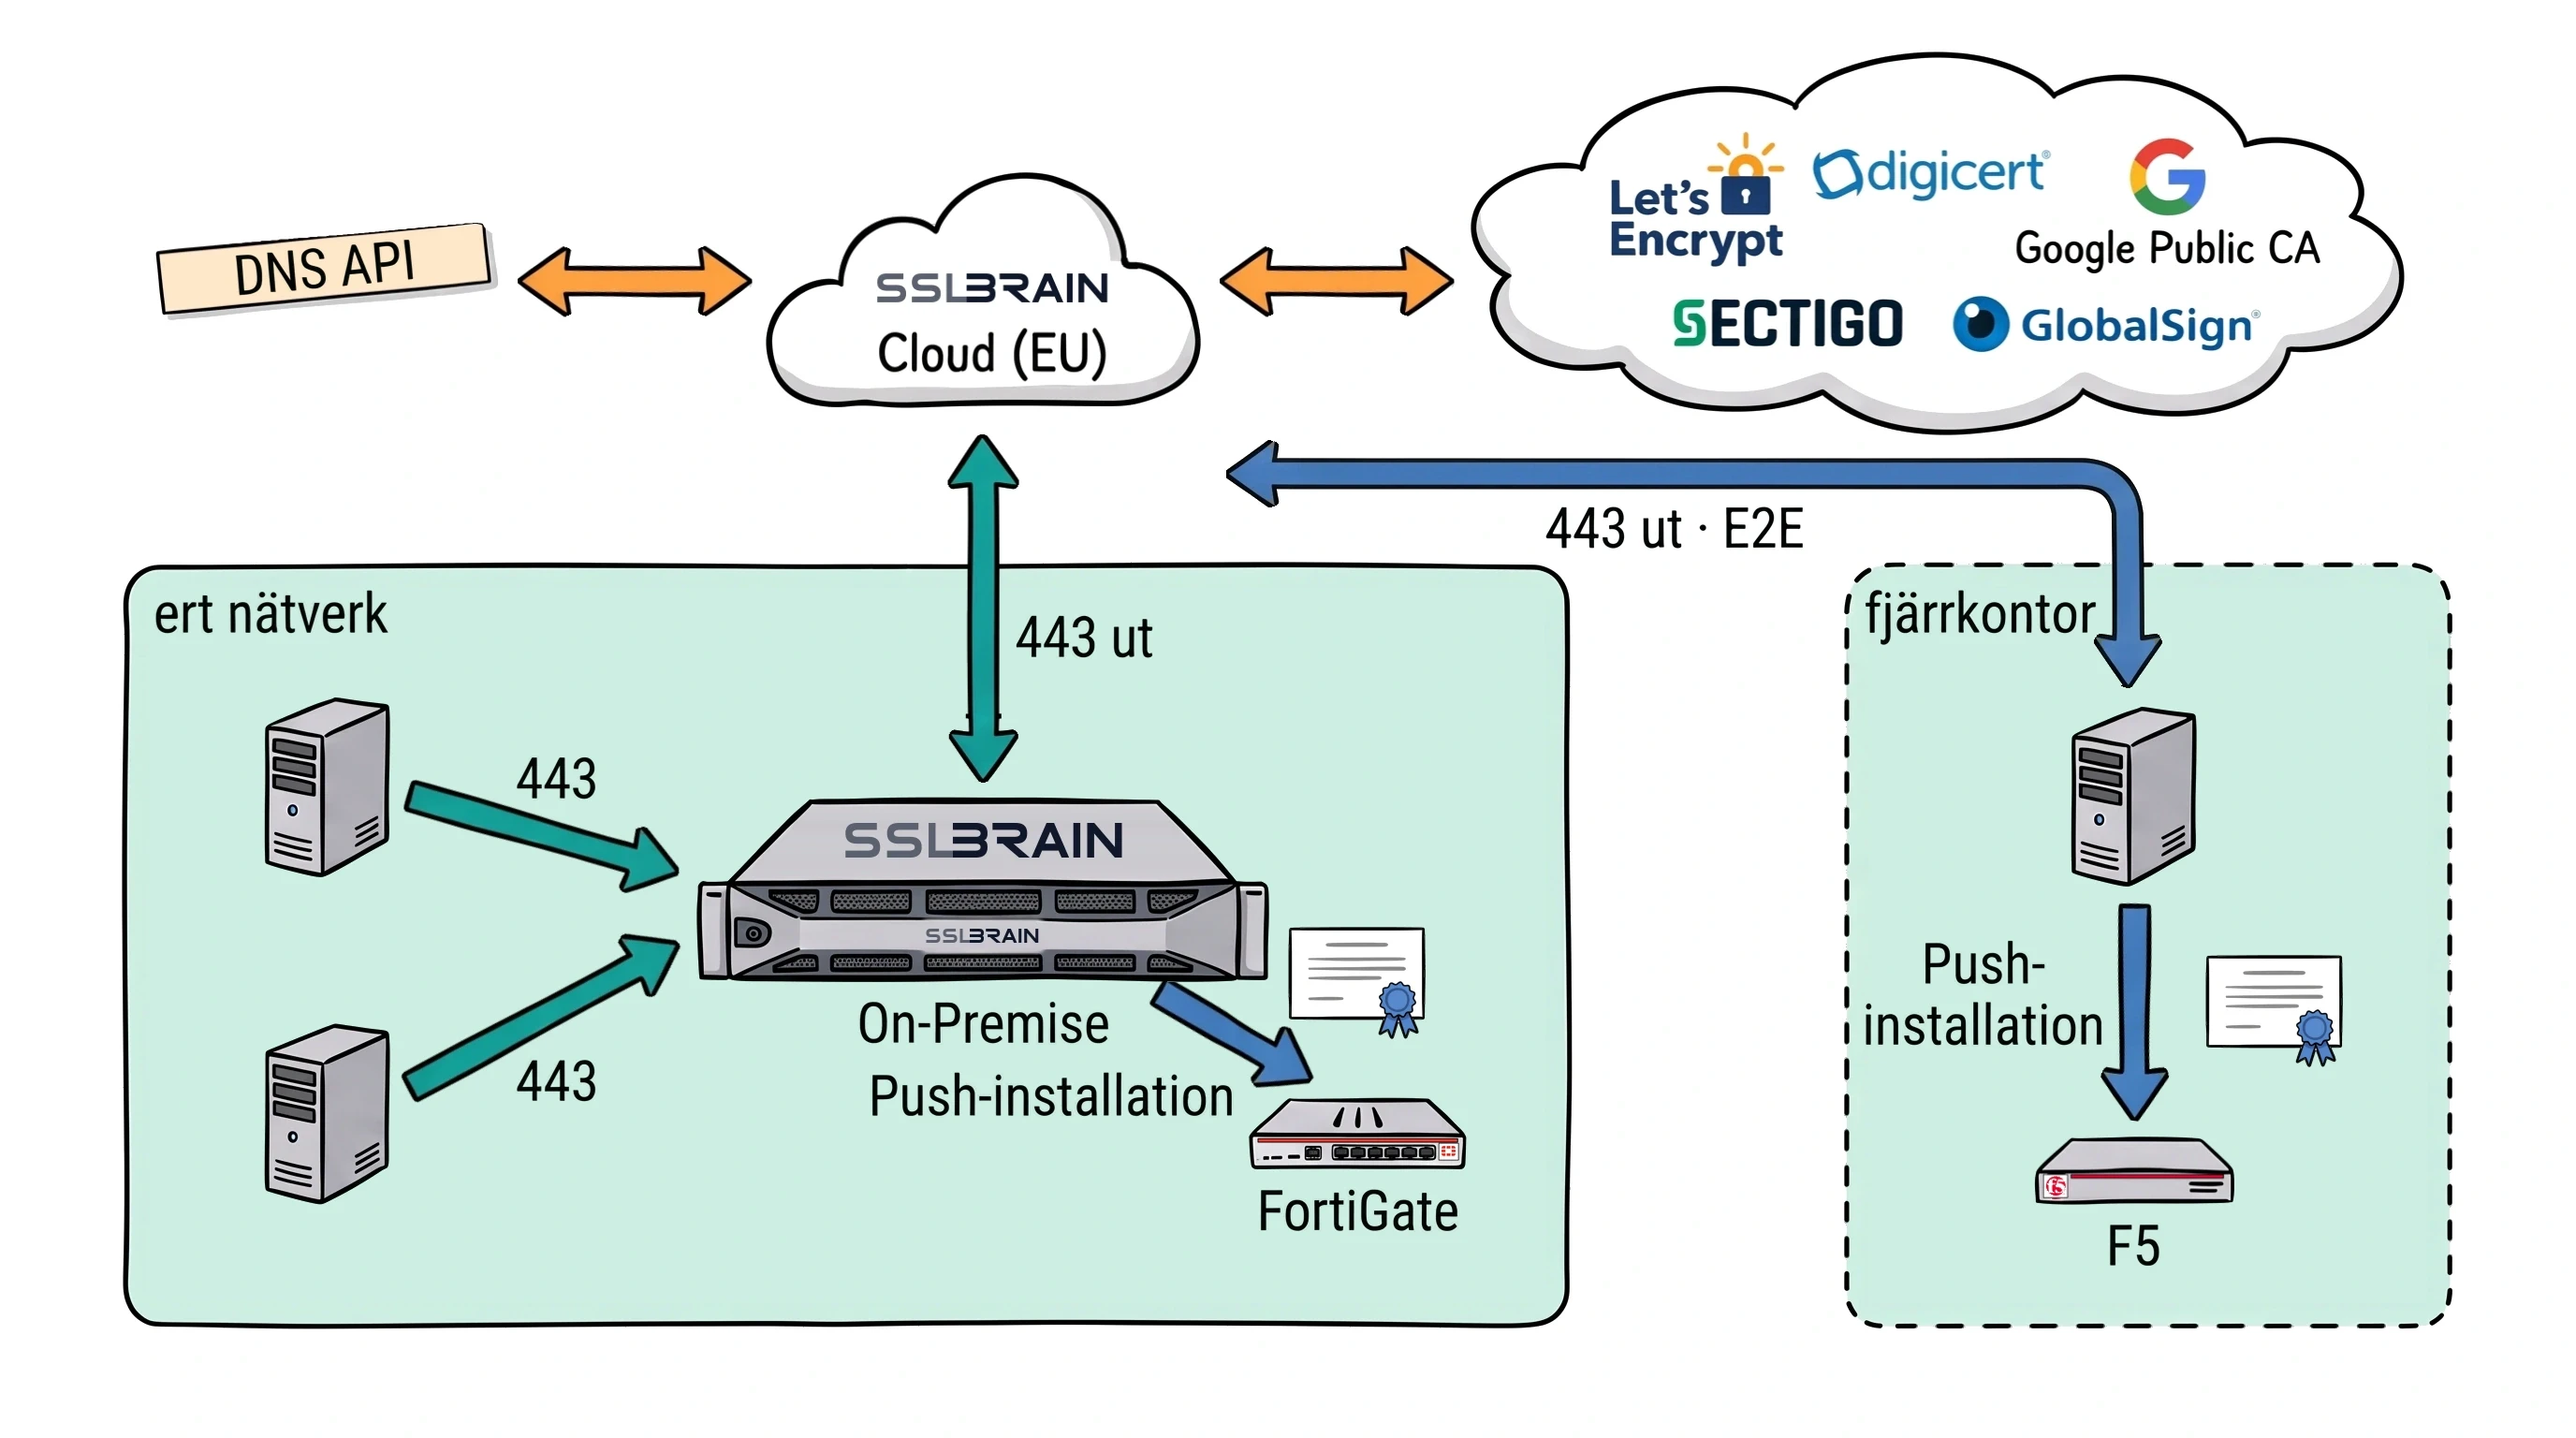
- Inga inkommande portar: inget nätverk behöver öppna en port för trafik från internet.
- Genom brandväggen går bara utgående HTTPS-trafik på port 443 till sslbrain Cloud (EU), cloud.sslbrain.com.
- Lätt att låsa ner: tillåt bara utgående trafik på port 443 till sslbrains fasta IP-adresser. Säkerhetssidan i manualen visar alla adresser och portar som sslbrain On-Premise använder.
- Serviceagenter i LAN ansluter direkt till On-Premise på port 443. Serviceagenter i en DMZ, på ett fjärrkontor eller hos en extern leverantör ansluter via sslbrain Cloud (EU), E2E.
- Inom nätverket används fortfarande portar, men bara lokalt: On-Premise eller en serviceagent skickar med push till utrustning som NAS, brandvägg eller F5 över SSH (22) eller genom utrustningens API (oftast 443).
- Cloud kommunicerar med CA:erna och DNS; On-Premise kommunicerar bara med Cloud.
| In | Ut | |
|---|---|---|
| Appliance | 443 (webbgränssnitt och agenter), 80 (skickar bara vidare till https) | 443 (sslbrain Cloud, registry och CA:er), 80 (Ubuntu-uppdateringar), 53 (DNS), 123 (NTP), 67 (DHCP) och mot era enheter vid push, till exempel 22 eller 443 |
| Appliance, specialfall | 8443 (behövs bara vid Docker-installation), 22 och 10022 (SSH för felsökning, stängd tills ni öppnar den på den lokala konsolen) | |
| sslbrain Cloud | 443 | |
| Serviceagenter | inga | 443 till appliancen eller sslbrain Cloud |
Från appliancen och ut, i detalj:
| Till | Port | Används till |
|---|---|---|
cloud.sslbrain.com | 443 (HTTPS) | Aktivering, licens, heartbeat, inloggning, nyckeln till vaulten, certifikatbeställningar och agentmeddelanden via sslbrain Cloud |
acme.sslbrain.com | 443 (HTTPS) | sslbrain Clouds ACME-server |
dns-proxy.sslbrain.com | 443 (HTTPS) | DNS-API-anrop via vår proxy, när ni har valt den för en DNS-nyckel |
registry.sslbrain.com | 443 (HTTPS) | Här hämtar appliancen sin signerade image vid installation och uppdatering |
| CA:ernas ACME-servrar | 443 (HTTPS) | När appliancen själv talar ACME med en CA |
archive.ubuntu.com, security.ubuntu.com | 80 (HTTP) | Säkerhetsuppdateringar av operativsystemet, bara på den virtuella appliancen |
| DNS-servrar | 53 | Namnuppslag och kontroll av DNS-poster |
| NTP-servrar | 123 | Tid |
| DHCP | 67 | Bara när appliancen får sin adress via DHCP |
| Er DNS-leverantörs API | 443 (HTTPS) | Bara när domänen valideras med DNS-API direkt från appliancen |
| Servrar utan serviceagent | till exempel SSH 22 eller enhetens API på 443 | Se Servrar utan serviceagent |
cloud.sslbrain.com, acme.sslbrain.com, dns-proxy.sslbrain.com och registry.sslbrain.com har två fasta IP-adresser, 81.27.108.46 och 94.237.6.122. Tillåt båda utgående i brandväggen. Vi räknar med att använda upp till tre adresser. CA:er, Ubuntu och NTP har sina egna adresser. sslbrain.com, där installationsfiler hämtas, ligger på ett CDN med andra adresser.
Menyvalet 2 Test the connection to sslbrain Cloud i konsolmenyn kontrollerar cloud.sslbrain.com, acme.sslbrain.com och registry.sslbrain.com.
Den virtuella appliancen har en egen brandvägg. Den tar bara emot 80, 443 och 8443. Port 22 och 10022 svarar bara medan SSH för felsökning är öppen. Bara med åtkomst till appliancens lokala konsol kan man öppna SSH för felsökning i 24 timmar. Även då krävs åtkomst till appliancen i ert nätverk. (Support och diagnostik).
Serviceagenter som når appliancen via sslbrain Cloud måste själva kunna nå cloud.sslbrain.com på port 443. Se Servrar utanför ert nätverk.
Revisionslogg
Kopiera länk till avsnittet “Revisionslogg”Appliancen skriver varje ändring och varje inloggning i revisionsloggen under Appliance › Logg › Aktivitet. Raderna är sammanlänkade i en hashkedja, se Revision och efterlevnad.
Inloggning
Kopiera länk till avsnittet “Inloggning”Inloggning genom sslbrain Cloud kan skyddas med tvåfaktor: en kod från en autentiseringsapp (TOTP). Lokala lösenord och AD-inloggning på appliancen använder inte Clouds tvåfaktor. Se Användare och inloggning.
Signaturer
Kopiera länk till avsnittet “Signaturer”Appliancen installerar bara images, moduler och integrationer som FairSSL har signerat.
Som standard kör serviceagenterna bara integrationer och skript som FairSSL har signerat med sin hårdvarunyckel. Egna integrationer signeras av er appliance och körs bara på en server där ni själva har slagit på det (Egna integrationer). Inget körs osignerat.
- Appliance-imagen är signerad med ECDSA P-384. Signaturen kontrolleras mot två publika nycklar på värden, när appliancen installeras och vid varje uppdatering före start. Misslyckas kontrollen startas inte den nya versionen, och den som körs fortsätter.
- Moduler är signerade ZIP-filer. En modul med ogiltig signatur eller skadade filer importeras inte. Se Moduler.
- Integrationer har en lista med SHA-384 för varje fil, signerad med ECDSA P-384. Appliancen litar bara på FairSSL:s två publika nycklar för integrationer. Serviceagenten kontrollerar också själv signaturen innan den kör ett skript, se Policy och revision.
FairSSL signerar integrationer med en hårdvarutoken som kräver fysisk beröring, och aldrig i en build-pipeline.
OVA- och qcow2-filen är inte signerade. Det som är signerat är appliance-imagen, som den virtuella maskinen hämtar första gången den startar. Filernas SHA-256 står i sslbrain Cloud under Nedladdning och krav.
Läsbar kod
Kopiera länk till avsnittet “Läsbar kod”Med ett gratis konto kan ni läsa koden till appliancen, serviceagenterna och integrationerna under Källkod i sslbrain Cloud. Koden omfattas av den proprietära licensen FairSSL Proprietary Source-Visible License v1.
Om något komprometteras
Kopiera länk till avsnittet “Om något komprometteras”sslbrain Cloud. En angripare som har tagit över sslbrain Cloud kan stoppa en appliance och neka en licens. Stoppet är det lås som skyddar mot en kopierad appliance. Angriparen kan inte se de data som finns på appliancen, styra appliancen, skicka uppgifter till era servrar eller installera något. Uppdateringar kräver FairSSL:s signatur med hårdvarunyckeln, och ni kan välja manuell uppdatering (Håll sslbrain uppdaterat).
Appliancen. En angripare som har tagit över appliancen kan be de serviceagenter som redan är installerade att köra FairSSL-signerade integrationer med indata som angriparen väljer, till exempel ett certifikat från angriparen. En integration kan bara det som den är gjord för: installera certifikat, sätta bindningar och starta om den tjänst som hör till. Angriparen kan inte ge ut uppdateringar eller nya FairSSL-integrationer. Egna integrationer körs bara på servrar där ni själva har slagit på dem (skriptpolicy). Push-åtkomsten till servrar utan serviceagent finns i appliancens vault, så den kan angriparen använda.
En serviceagent. En serviceagent som har tagits över ger bara åtkomst till den server den står på. Agentens nyckel kan inte användas till andra servrar, och appliancen kan spärra den: radera servern under Servrar › Alla servrar, så får agenten inga fler uppgifter.
Säkerhetsmeddelanden och sårbarheter
Kopiera länk till avsnittet “Säkerhetsmeddelanden och sårbarheter”Varje säkerhetsärende som berör sslbrain står under Säkerhetsmeddelanden med RSS-flöde. Vilka underbiträden FairSSL använder står under Underbiträden. En sårbarhet rapporteras till info@fairssl.dk, se Rapportera en sårbarhet och security.txt.